Ağ oluşturma ve yönetme
Ne zaman kullanılır
Sanal makinelerin ayrı bir ortam veya proje yalıtımı için kendi alt ağına sahip yeni bir ağa ihtiyacı olduğunda bu yordamı kullanın. Bu kılavuz sizi ağ oluşturmadan silmeye kadar götürür.
Belirli bir makineye adres atamak ve adresleri havuzdan hariç tutmak ayrıca ele alınmıştır. Bkz. Adres havuzu ve VM adresleme.
Ön koşullar
- Routed ve Q-in-Q dahil her türden ağ için Cluster master rolü.
- Isolated ve GENEVE için
vDC adminveya daha üst bir rol; Routed ve Q-in-Q bu rol için kullanılamaz. - Önceden seçilmiş bir alt ağ: /16 ile /29 arasında öneke sahip IPv4.
- Q-in-Q için her iki VLAN etiketi: dış ve iç.
- vStack Center 3.0.4 sürümü.
Ağ oluşturma
Ağ eksiksiz bir nesne olarak oluşturulur: tür, alt ağ, ağ geçidi, MTU ve VLAN etiketleri tek bir formda ayarlanır ve oluşturulduktan sonra değiştirilemez. Daha sonra yalnızca ad değiştirilebilir.
-
Provider Data Center→All Networksöğesini açın. -
Ağ oluşturma formunu açmak için tablonun üzerindeki
Adddüğmesine tıklayın.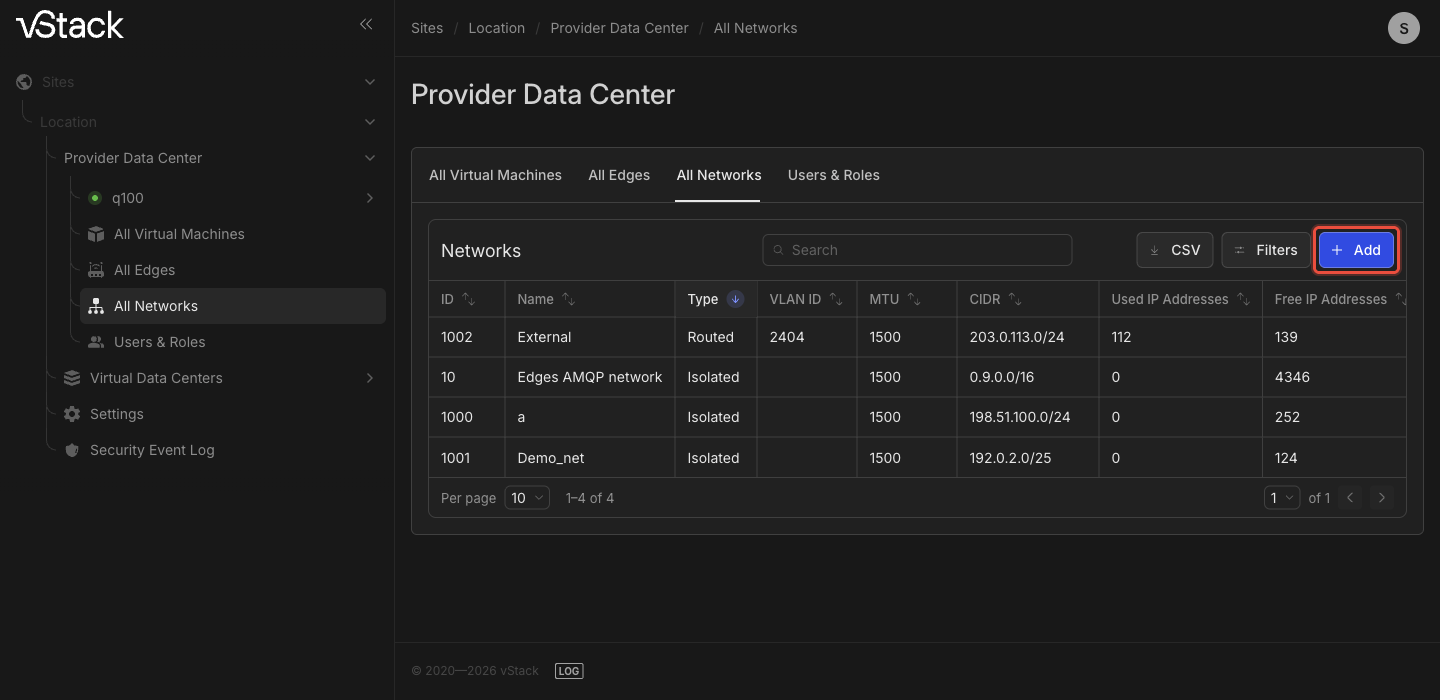
-
Formu doldurun:
Alan Girilecek değer TypeAğ türü: Isolated(varsayılan olarak seçili),RoutedveyaQ-in-QNameAğ adı CIDR/16 ile /29 arasında öneke sahip IPv4 alt ağı GatewayVarsayılan ağ geçidi: CIDRiçindeki alt ağda bir adres. Bu alan isteğe bağlıdır: boş bırakılırsa adres otomatik olarak doldurulurMTUVarsayılan olarak 1500. Alanın yanındaki ipucu küme sınırlarını gösterir; 1000'in altındaki veya 9180'in üzerindeki değerler kabul edilmez VLAN IDBu alan RoutedveQ-in-Qtürleri için görünür. Q-in-Q için dış etikettir (S-VLAN)C-VLANBu alan yalnızca Q-in-Qiçin görünür: iç etiket -
Create a Networkdüğmesine tıklayın. Tüm zorunlu alanlar doldurulup değerleri doğrulamadan geçene kadar düğme devre dışı kalır. -
Ağın
All Networkstablosunda görünmesini bekleyin. Oluşturma eşzamansızdır: küme dağıtıcısı isteği kabul edip ağ ajanına iletir, bu nedenle kayıt hemen görünmez. Ağ onaylanana kadar onu bir VDC'ye atamak veya makineleri ona bağlamak için henüz erkendir. -
Ağı bir sanal veri merkezine (VDC) atayın: VDC →
Networks,Primarysekmesini açın, ağ satırını bulun veAssignsütunundaki anahtarı etkinleştirin. Atama yapılmazsa VDC'nin makineleri ağı göremez.
Oluşturma formu IPv4 alt ağına sahip bir ağ oluşturur. IPv6 alt ağına sahip bir ağ veya makinelerin her iki aileden adres aldığı dual-stack bir ağ programatik olarak oluşturulur. Yöntemler bu sayfanın sonunda listelenmiştir.
Ağ oluşturulmadıysa
| Kod | Neden | Eylem |
|---|---|---|
-606 "Bad type value" | Ağ türü tanınmadı | Type listesinden bir tür seçin |
-403 "Access denied" | Rolün bu ağ türünü oluşturma izni yok | Routed ve Q-in-Q ağlarını yalnızca Cluster master oluşturabilir; bu role sahip bir kullanıcıdan isteyin |
-647 "Empty cidr param value" | CIDR alanı boş | Bir alt ağ belirtin |
-644 "Bad cidr param value" | CIDR değeri bir alt ağ olarak ayrıştırılamıyor | Biçimi kontrol edin: eğik çizgiyle ayrılmış ağ adresi ve önek |
-646 "You've asked too wide network" | CIDR içindeki önek /16'dan kısa | Alt ağı daraltın; ileti bit sayısını belirtir |
-643 "You've asked too narrow network" | CIDR içindeki önek /29'dan uzun ve makineler için adres bırakmıyor | Alt ağı genişletin |
-680 "default_gw param is NULL" | Ağ geçidi boş bir değer olarak iletildi | Gateway alanına bir adres girin veya alanı doldurmadan bırakın |
-681 "default_gw param has bad value" | Gateway değeri bir IPv4 adresi olarak ayrıştırılamıyor | Ağ geçidi adresini düzeltin |
-682 "default_gw value is out of cidr block" | Gateway içindeki adres CIDR içindeki alt ağın dışında | Alt ağ içinde bir adres seçin |
-628 "mtu param value is out of acceptable range (1000-9180)" | MTU değeri izin verilen aralığın dışında | 1000 ile 9180 arasında bir değer ayarlayın |
-629 "mtu param value exceeds maximal" | MTU küme üst sınırının üzerinde | Değeri, alanın yanındaki ipucunda gösterilen üst sınıra düşürün |
-609 "Bad mixup of network type and params" | Bir Routed ağı için VLAN ID alanı boş | VLAN ID alanını doldurun |
-602 "Bad param value for vlan_id" | VLAN ID içindeki numara kümenin kabul ettiği aralığın dışında | VLAN numarasını ağ yöneticisiyle koordine edin |
-610 "Bad param qinq_id", -611 "qinq_id param value is out of acceptable range" | C-VLAN değeri ayrıştırılamıyor veya aralığın dışında | İç etiketi düzeltin |
-612 "qinq_id param is required for Q-in-Q network type" | Q-in-Q türü için iç etiket ayarlanmamış | C-VLAN alanını doldurun |
-613 "qinq_id is not allowed for this network type" | İç etiket, onu kabul etmeyen bir tür için ayarlanmış | Türü Q-in-Q olarak değiştirin veya iç etiketi kaldırın |
-636 "Bad backend param value" | Ağ arka ucu negatif bir sayıya ayarlanmış; bu yalnızca programatik isteklerde olur | Varsayılan değeri koruyun |
-659 "Failed to obtain cluster status while creating network" | İstek sırasında küme durumu kullanılamıyor | Küme durumunu kontrol edin ve yeniden deneyin |
-617 "Network creation failed" | Parametreler kabul edildi, ancak oluşturma tamamlanmadı | Yeniden deneyin; işe yaramazsa küme günlüklerini kontrol edin |
-12 "Failed to create network" | Form kabul edildi, ancak ağ ajanı yapılandırmayı düğümlere uygulamadı | Düğüm durumunu ve küme günlüklerini kontrol edin, ardından ağı yeniden oluşturun |
Ağın göründüğünü doğrulama
-
Provider Data Center→All Networksöğesini açın. Yeni ağ;ID,Type,Name,VLAN ID,MTU,CIDR,Used IP AddressesveFree IP Addressesdeğerleriyle tablodadır.Search in tablealanı uzun bir listeyi daraltır,CSVdüğmesi ise listenin tamamını dışa aktarır.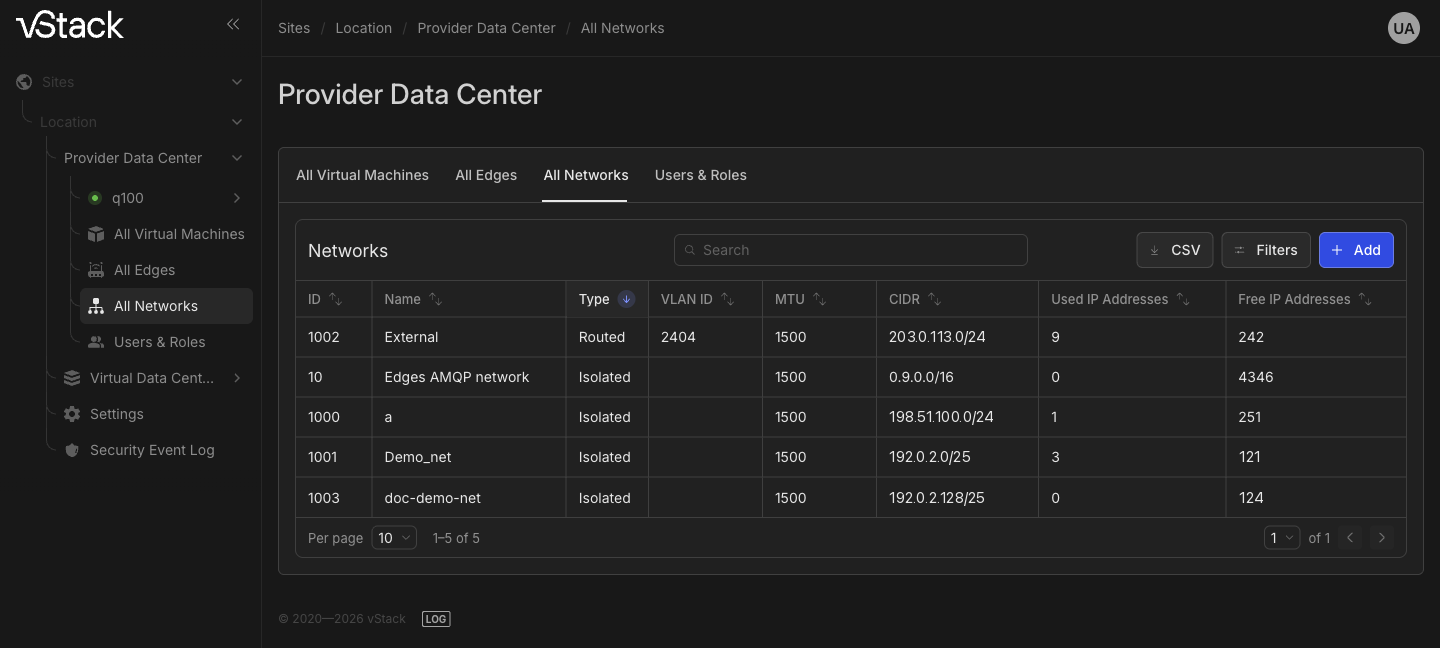
-
Ağ kartını açın ve
General propertiesbölümünü genişletin.CIDR,Gateway,MTUveVLAN IDdeğerlerini girdiğiniz değerlerle karşılaştırın: bu alanlar salt okunurdur.Latest changes:satırı ağın en son ne zaman değiştirildiğini gösterir. -
Atamayı kontrol edin: VDC →
Networksbölümünde,Primarysekmesinde ağınAssignanahtarı etkindir. VDC ağ listesi, kullanıcının izinlerine bağlı olarak yalnızca o VDC'ye atanmış ağları gösterir.
Ağı oluşturan kişi ağı değiştirebilir ve silebilir; Cluster master ise kimin oluşturduğundan bağımsız olarak herhangi bir ağı değiştirebilir ve silebilir.
Ağı yeniden adlandırma
Ad, ağın değiştirilebilen tek parametresidir. Değişiklik eşzamanlıdır: onay hemen gelir.
-
Provider Data Center→All Networksöğesini açın ve ağ kartına gidin. -
General propertiesbölümündeNamealanına yeni bir ad girin. Diğer alanlar (CIDR,Gateway,MTU,VLAN IDve adres sayaçları) salt okunurdur. -
Save changesdüğmesine tıklayın. Ad değişene kadar düğme devre dışıdır. -
Yeni adın kart başlığında ve
All Networkstablosunda göründüğünü doğrulayın.
Ad boş olabilir; bu durumda ağ ID değeriyle tanımlanır.
Yeniden adlandırma başarısız olduysa
| Kod | Neden | Eylem |
|---|---|---|
-47301 "No param id" | Ağ tanımlanamadı: istek bir ID olmadan gönderildi | All Networks listesine dönün ve ağ kartını yeniden açın |
-47305 "No params has been provided" | Kaydetme isteği değiştirilmiş alan olmadan gönderildi | Yeni bir ad girin, ardından kaydedin |
-403 "Access denied" | Ağ başka bir VDC'ye atanmış ve başka bir kullanıcı tarafından oluşturulmuş | Cluster master olarak yeniden adlandırın |
-47306 "Network unknown" | Bu ID'ye sahip ağ artık mevcut değil; başka bir oturumdan silinmiş olabilir | All Networks listesini yenileyin |
-78 "Database error" | Veritabanı hatası | Yeniden deneyin; işe yaramazsa destek ekibiyle iletişime geçin |
Ağı silme
Silme eşzamansızdır: komut ağ ajanına gönderilir ve sonuç daha sonra gelir. Cluster
master herhangi bir ağı silebilir; vDC admin yalnızca kendi oluşturduğu ağları
silebilir.
-
Tüm tüketicilerin ağ ile bağlantısını kesin: sanal makinelerin ve yazılım tanımlı yönlendiricilerin (Edge) ağ arabirimleri. Ağ kullanımda olduğu sürece silme reddedilir.
-
Ağ kartını açın,
Actionsdüğmesine tıklayın veDelete Networköğesini seçin. Aynı eylemAll Networkslistesindeki ağ satırında da kullanılabilir. -
İletişim kutusundaki uyarıyı okuyun: silme yalnızca geçerli VDC'yi değil kümenin tamamını etkileyebilir.
Deletedüğmesiyle onaylayın veya iletişim kutusunuCancelile kapatın. -
Kaydın
All Networkstablosundan kaybolmasını bekleyin. Ağ listede kalırsa listeyi yeniden yenileyin: silmeyi iletişim kutusu değil, ağ ajanı onaylar.
Silme başarısız olduysa
| Kod | Neden | Eylem |
|---|---|---|
Delete Network eylemi Actions menüsünde yok | Ne ağı oluşturan kişisiniz ne de Cluster master'sınız veya ağda bir yaşam döngüsü ya da atama hatası var | Cluster master olarak işlem yapın; silmeden önce yaşam döngüsü hatasını giderin |
-707 "Network is used still so can't be deleted" | Ağa makineler veya Edge bağlı | Tüketicilerin bağlantısını kesin ve yeniden deneyin |
-403 "Access denied" | Ağ başka bir VDC'ye atanmış ve başka bir kullanıcı tarafından oluşturulmuş | Cluster master olarak silin |
-659 "Failed to obtain cluster status while creating network" | İstek sırasında küme durumu kullanılamıyor | Küme durumunu kontrol edin ve yeniden deneyin |
-722 "Internal database error" | Veritabanı hatası | Yeniden deneyin; işe yaramazsa destek ekibiyle iletişime geçin |
-12 "Failed to delete network" | Ajan silmeyi tamamlamadı; ağ düğüm yapılandırmasında kalmış olabilir | Düğüm durumunu ve küme günlüklerini kontrol edin, ardından silmeyi yeniden deneyin |
Ayrıca bkz.
- Küme ağları: türler, dual-stack ve adres havuzları: ağ yapısı ve parametre sınırları.
- Adres havuzu ve VM adresleme: bir ağ oluşturduktan sonra yapılacaklar.
API yöntemleri
Bu sayfada ele alınan API işlemleri nets-create, net-list, net-set,
nets-delete, vdc-assign-network ve vdc-deassign-network'tür. Bkz.
API başvurusu.