Küme ağları: türler, dual-stack ve adres havuzları
vStack Center'da bir ağ, küme düzeyinde bir nesnedir. Bir türü, bir alt ağı (IPv4 için bir, IPv6 için bir veya her ikisi), bir varsayılan ağ geçidi, bir MTU değeri ve bir adres havuzu vardır. Ağı kimin oluşturabileceği türüne bağlıdır. Oluşturulduktan sonra ağ bir sanal veri merkezine (VDC) atanır ve VDC'nin sanal makineleri ona bir ağ arabirimi üzerinden bağlanıp havuzdan bir adres alır.
Ağ oluşturma ve silme eşzamansız işlemlerdir. Küme dağıtıcısı isteği kabul eder, ağ ajanına iletir ve işlem tamamlandığında yanıt verir: nihai sonuç ayrı bir geri çağırma (callback) iletisiyle gelir. Bu nedenle oluşturmanın iki sonucu vardır: kabul edilmiş bir istek ve onaylanmış bir ağ. Bu ikisi arasında ağ henüz makine kabul etmeye hazır değildir.
Buna karşılık bir ağı değiştirmek eşzamanlıdır ve çok sınırlıdır: mevcut bir ağın
yalnızca adı değiştirilebilir. Alt ağ, ağ geçidi, MTU ve VLAN ID oluşturma sırasında
sabitlenir. Bu durum arayüze de yansır: ağ kartı yalnızca Name alanının
düzenlenmesine izin verir, diğerleri salt okunurdur.
Havuz, ağ içindeki adresleri yönetir. Hangi adreslerin bir makineye atanmak üzere boş olduğunu, hangilerinin zaten kullanıldığını ve hangilerinin bir yönetici tarafından hariç tutulduğunu belirler. Havuz IPv4 ve IPv6 için farklı çalışır. Bu, adresleri ilk kez atamadan önce anlaşılması gereken temel asimetridir; aşağıdaki ayrı bir bölüm bunu ele alır.
Ağ türleri
Tür oluşturma sırasında ayarlanır ve değiştirilemez. Zorunlu parametreleri ve ağı hangi rolün oluşturabileceğini belirler.
| Tür | type değeri | VLAN ID | C-VLAN (qinq_id) | Kim oluşturabilir |
|---|---|---|---|---|
| Yalıtılmış | 1 | İsteğe bağlı | İzin verilmez | Cluster master, vDC admin ve üzeri |
| Yönlendirilmiş | 2 | Zorunlu | İzin verilmez | Yalnızca Cluster master |
| GENEVE | 3 | İsteğe bağlı | İzin verilmez | Cluster master, vDC admin ve üzeri |
| Q-in-Q | 4 | Zorunlu (dış etiket, S-VLAN) | Zorunlu (iç etiket) | Yalnızca Cluster master |
Q-in-Q için her iki etiket de zorunludur: vlan_id dış etiketi, qinq_id ise iç
etiketi taşır. 1–3 türleri için iç etikete izin verilmez; onu içeren bir istek
reddedilir.
Ağ parametreleri ve sınırları
| Parametre | Varsayılan | Sınırlar | Açıklama |
|---|---|---|---|
cidr | Yok | /16 ile /29 arası önek | Ağın IPv4 alt ağı |
cidr_v6 | Yok | Geçerli IPv6 CIDR | Ağın IPv6 alt ağı |
vlan_id | Yok | Kümenin kabul ettiği VLAN aralığı | Q-in-Q için S-VLAN |
qinq_id | Yok | Kümenin kabul ettiği VLAN aralığı | C-VLAN, yalnızca Q-in-Q için |
mtu | 1500 | 1000–9180 ve küme üst sınırından yüksek olmamak üzere | Üst sınır dahilinde Jumbo Frames |
default_gw | Yok | cidr içinde bir adres | IPv4 ağ geçidi |
default_gw_v6 | Yok | cidr_v6 içinde bir adres | IPv6 ağ geçidi |
backend | 2 | Tamsayı ≥ 0 | Ağ arka ucu; 2, NetGraph'tır |
ext_managed_ippool | 0 | — | Adres havuzunu harici bir sistemin yönettiğini belirtir |
En az bir alt ağ zorunludur: hem cidr hem de cidr_v6 olmadan ağ oluşturulamaz.
IPv4 öneki her iki sınıra göre denetlenir: çok geniş ve çok dar bir alt ağ farklı hata
kodlarıyla reddedilir ve yanıt metni bit sayısını belirtir.
Dual-stack: tek ağda IPv4 ve IPv6
Bir ağ yalnızca IPv4, yalnızca IPv6 veya dual-stack olabilir. Her iki protokol tek bir nesnede bir arada bulunur: ağın iki alt ağı ve her biri kendi alt ağı içinde olan iki varsayılan ağ geçidi vardır. Dual-stack bir ağdaki sanal makine her iki aileden de adres alır ve bu adresler kullanılan adresler listesinde protokole göre ayrılmadan birlikte görünür.
IPv6 ağ geçidi atamadan hemen hariç tutulur: default_gw_v6 belirtildiğinde adresi
otomatik olarak ayrılmış IPv6 adresleri listesine eklenir, böylece bir makineye
atanamaz.
Adres havuzu: IPv4 için izin listesi, IPv6 için engelleme listesi
Temel fark budur. IPv4 için havuz, izin verilen adreslerin listesidir: bir adres havuzda olduğu için atanabilir. IPv6 için havuz, ayırmaların (reservation) listesidir: bir adres ayırma listesinde olmadığı için atanabilir. Bu nedenle aynı "havuza adres ekle" işlemi, temel veriler üzerinde ters etki yaratır; ancak anlamı aynıdır: adres yeniden bir makineye atanabilir.
| Konu | IPv4 | IPv6 |
|---|---|---|
| Havuzun sakladığı | İzin verilen adresler | Ayrılmış (hariç tutulmuş) adresler |
| Bir adres şu durumda kullanılabilir | Havuzdaysa | Ayırmalar arasında değilse |
| "Havuza adres ekle" | Bir kayıt ekler; adres kullanılabilir hale gelir | Bir ayırmayı kaldırır; adres kullanılabilir hale gelir |
| "Havuzdan adres kaldır" | Bir kaydı kaldırır; adres artık atanamaz | Bir ayırma ekler; adres artık atanamaz |
| Boş adres sayacı | Havuzdan hesaplanır | Alt ağ boyutu eksi ayırmalar eksi atanmış adresler olarak hesaplanır |
Bu asimetri pratik bir kurala yol açar: bir IPv6 alt ağı için izin listesi hiçbir zaman doldurulmaz. Ağı oluşturduktan sonra orada kayıt aramayın; yönetim ayırmalarla yapılır.
Boş bir IPv6 ayırma listesi de hiçbir şeye işaret etmez: IPv6 alt ağı olan bir ağ için
bile, bir IPv6 ağ geçidi ayarlanana, bir yönetici adresleri hariç tutana veya bir makine
IPv6 adresi alana kadar boş kalır. Bir ağın IPv6 alt ağına sahip olup olmadığı,
oluşturma sırasında ayarlanan cidr_v6 ile belirlenir.
Boş IPv6 adresi sayacı tamsayı genişliğiyle sınırlıdır: geniş alt ağlar için (olağan
/64 dahil /65 veya daha kısa önek) adres sayısı işaretli 64 bitlik bir tamsayıya
sığmaz, bu nedenle bunun yerine -1 döndürülür. Bu bir hata değildir; "sayılamayacak
kadar çok" anlamına gelir. Kesin bir sayı yalnızca dar IPv6 alt ağları için
kullanılabilir; IPv6 alt ağı olmayan bir ağ için sayaç 0 olur.
Arayüzün gösterdikleri
| Ekran | İçerik | Amaç |
|---|---|---|
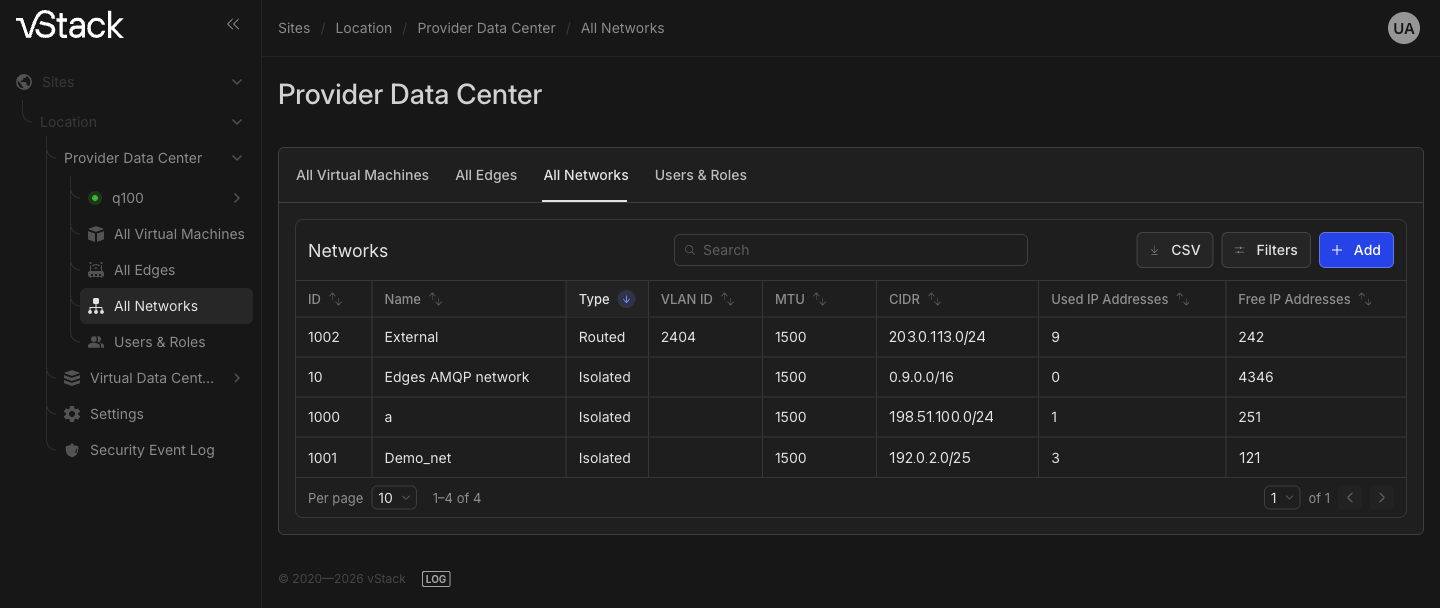
Provider Data Center → All Networks | ID, Type, Name, VLAN ID, MTU, CIDR, Used IP Addresses, Free IP Addresses içeren tablo ve CSV dışa aktarımı | Tüm küme ağları ve kullanılabilir adresleri |
| Ağ kartı | Düzenlenebilir Name ve salt okunur alanlar içeren form; General properties, IPPool usage ve IPPool space bölümleri | Ağ parametreleri, VDC'ye göre ayrılmış kullanılan adresler ve havuz sayaçları |
VDC → Networks, Primary sekmesi | Assign sütunlu tablo | Bu VDC'ye atanmış ağlar |
VDC → Networks, IP Data sekmesi | Used IP addresses by this vDC, Used IP Addresses, Free IP Addresses, Addrs limit | VDC'nin kaç adres kullandığı ve sınırı |
VM kartı, Networks bölümü | ID, Name, Slot, Port, MAC, IP, IP guard, MBps limit içeren tablo | Makinenin aldığı adres |
Ağ kartındaki IPPool space bölümü adresleri üç sayaca ayırır: boş, kullanılan ve
havuzda bulunmayan. Üçüncü sayaç doğrudan IPv4 izin listesi mantığından gelir: adres alt
ağ içindedir ancak havuza eklenene kadar atanamaz.
Önceden bilinmesi gereken kısıtlamalar
| Kısıtlama | Neden | Eylem |
|---|---|---|
| Bir ağın yalnızca adı değiştirilebilir | Alt ağ, ağ geçidi, MTU ve VLAN etiketleri oluşturma sırasında sabitlenir | Gerekli parametrelerle yeni bir ağ oluşturun ve makineleri ona geçirin |
| Bağlı tüketicileri olan bir ağ silinemez | Silme, çalışan makinelerin bağlantısını koparır | Makinelerin ve yazılım tanımlı yönlendiricilerin (Edge) arabirimlerini ağdan ayırın, ardından ağı silin |
vDC admin yönlendirilmiş veya Q-in-Q ağ oluşturamaz | Bu türler, küme genelinde harici yönlendirmeyi ve VLAN etiketlemeyi etkiler | Ağı oluşturması için Cluster master rolüne sahip bir kullanıcıdan isteyin |
Boş IPv6 sayacı -1 gösteriyor | Alt ağ /65'ten geniş ve boyutu hesaplanmıyor | Ayırmalar ve atanmış adresler listesini rehber olarak kullanın veya dar bir alt ağ kullanın |
vDC admin yalnızca kendi ağlarını değiştirebilir ve silebilir | Bu roller için nesne sahipliği oluşturana bağlıdır | Cluster master olarak işlem yapın: bu rol, kimin oluşturduğundan bağımsız olarak herhangi bir ağı değiştirebilir ve silebilir |
Ayrıca bkz.
- Ağ oluşturma ve yönetme: oluşturma, yeniden adlandırma ve silme.
- Adres havuzu ve VM adresleme: havuzu görüntüleme, adresleri hariç tutma ve atanmış adresleri izleme.
API yöntemleri
Bu sayfada ele alınan API işlemleri nets-create, net-list, net-set,
nets-delete, net-ippool-show ve net-ippool-free'dir. Bkz.
API başvurusu.