Rolleri ve yetkileri yapılandırma
Yedi sabit rol tipik kullanım senaryolarını kapsar, ancak tümünü değil. "VDC'nin tamamını görüntüle ve makineleri yeniden başlat, ancak hiçbir şey oluşturma" gibi bir erişime ihtiyacınız olduğunda özel bir rol oluşturun: kayıttan yetkileri seçin, VDC kapsamını belirleyin ve rolü belirli bir VDC (sanal veri merkezi) içinde bir kullanıcıya atayın.
İş akışı her zaman aynıdır: önce gerekli yetkileri belirleyin, ardından rolü oluşturun, sonra atayın. Sırayı tersine çevirip önce rol oluşturmak ve sonra yetki aramak, aşırı izinlere sahip bir rolle sonuçlanır. Onu sonradan sınırlamak, baştan doğru şekilde oluşturmaktan daha fazla çaba gerektirir.
Ön koşullar
Cluster masterrolü: rolleri yalnızca küme yöneticisi oluşturabilir, değiştirebilir, silebilir ve kullanıcılara atayabilir.- Rolün erişim vermesi gereken işlemlerin listesi; bu, gerekli yetkileri belirler.
- Rolün bir kapsamı varsa rolün sınırlandırıldığı VDC.
- Rolü alacak hesap. Hesap oluşturma için Kullanıcıları yönetme sayfasına bakın.
Adım 1. Yetki kaydını inceleyin
-
Provider Data Center→Users & Rolesöğesini açın veRolessekmesine gidin. TablodaName,scope,Creator,CreatedveModifiedsütunları bulunur.scopesütunu rolün kapsamını,Creatorise rolü kimin oluşturduğunu gösterir; sabit rollerde oluşturan listelenmez. -
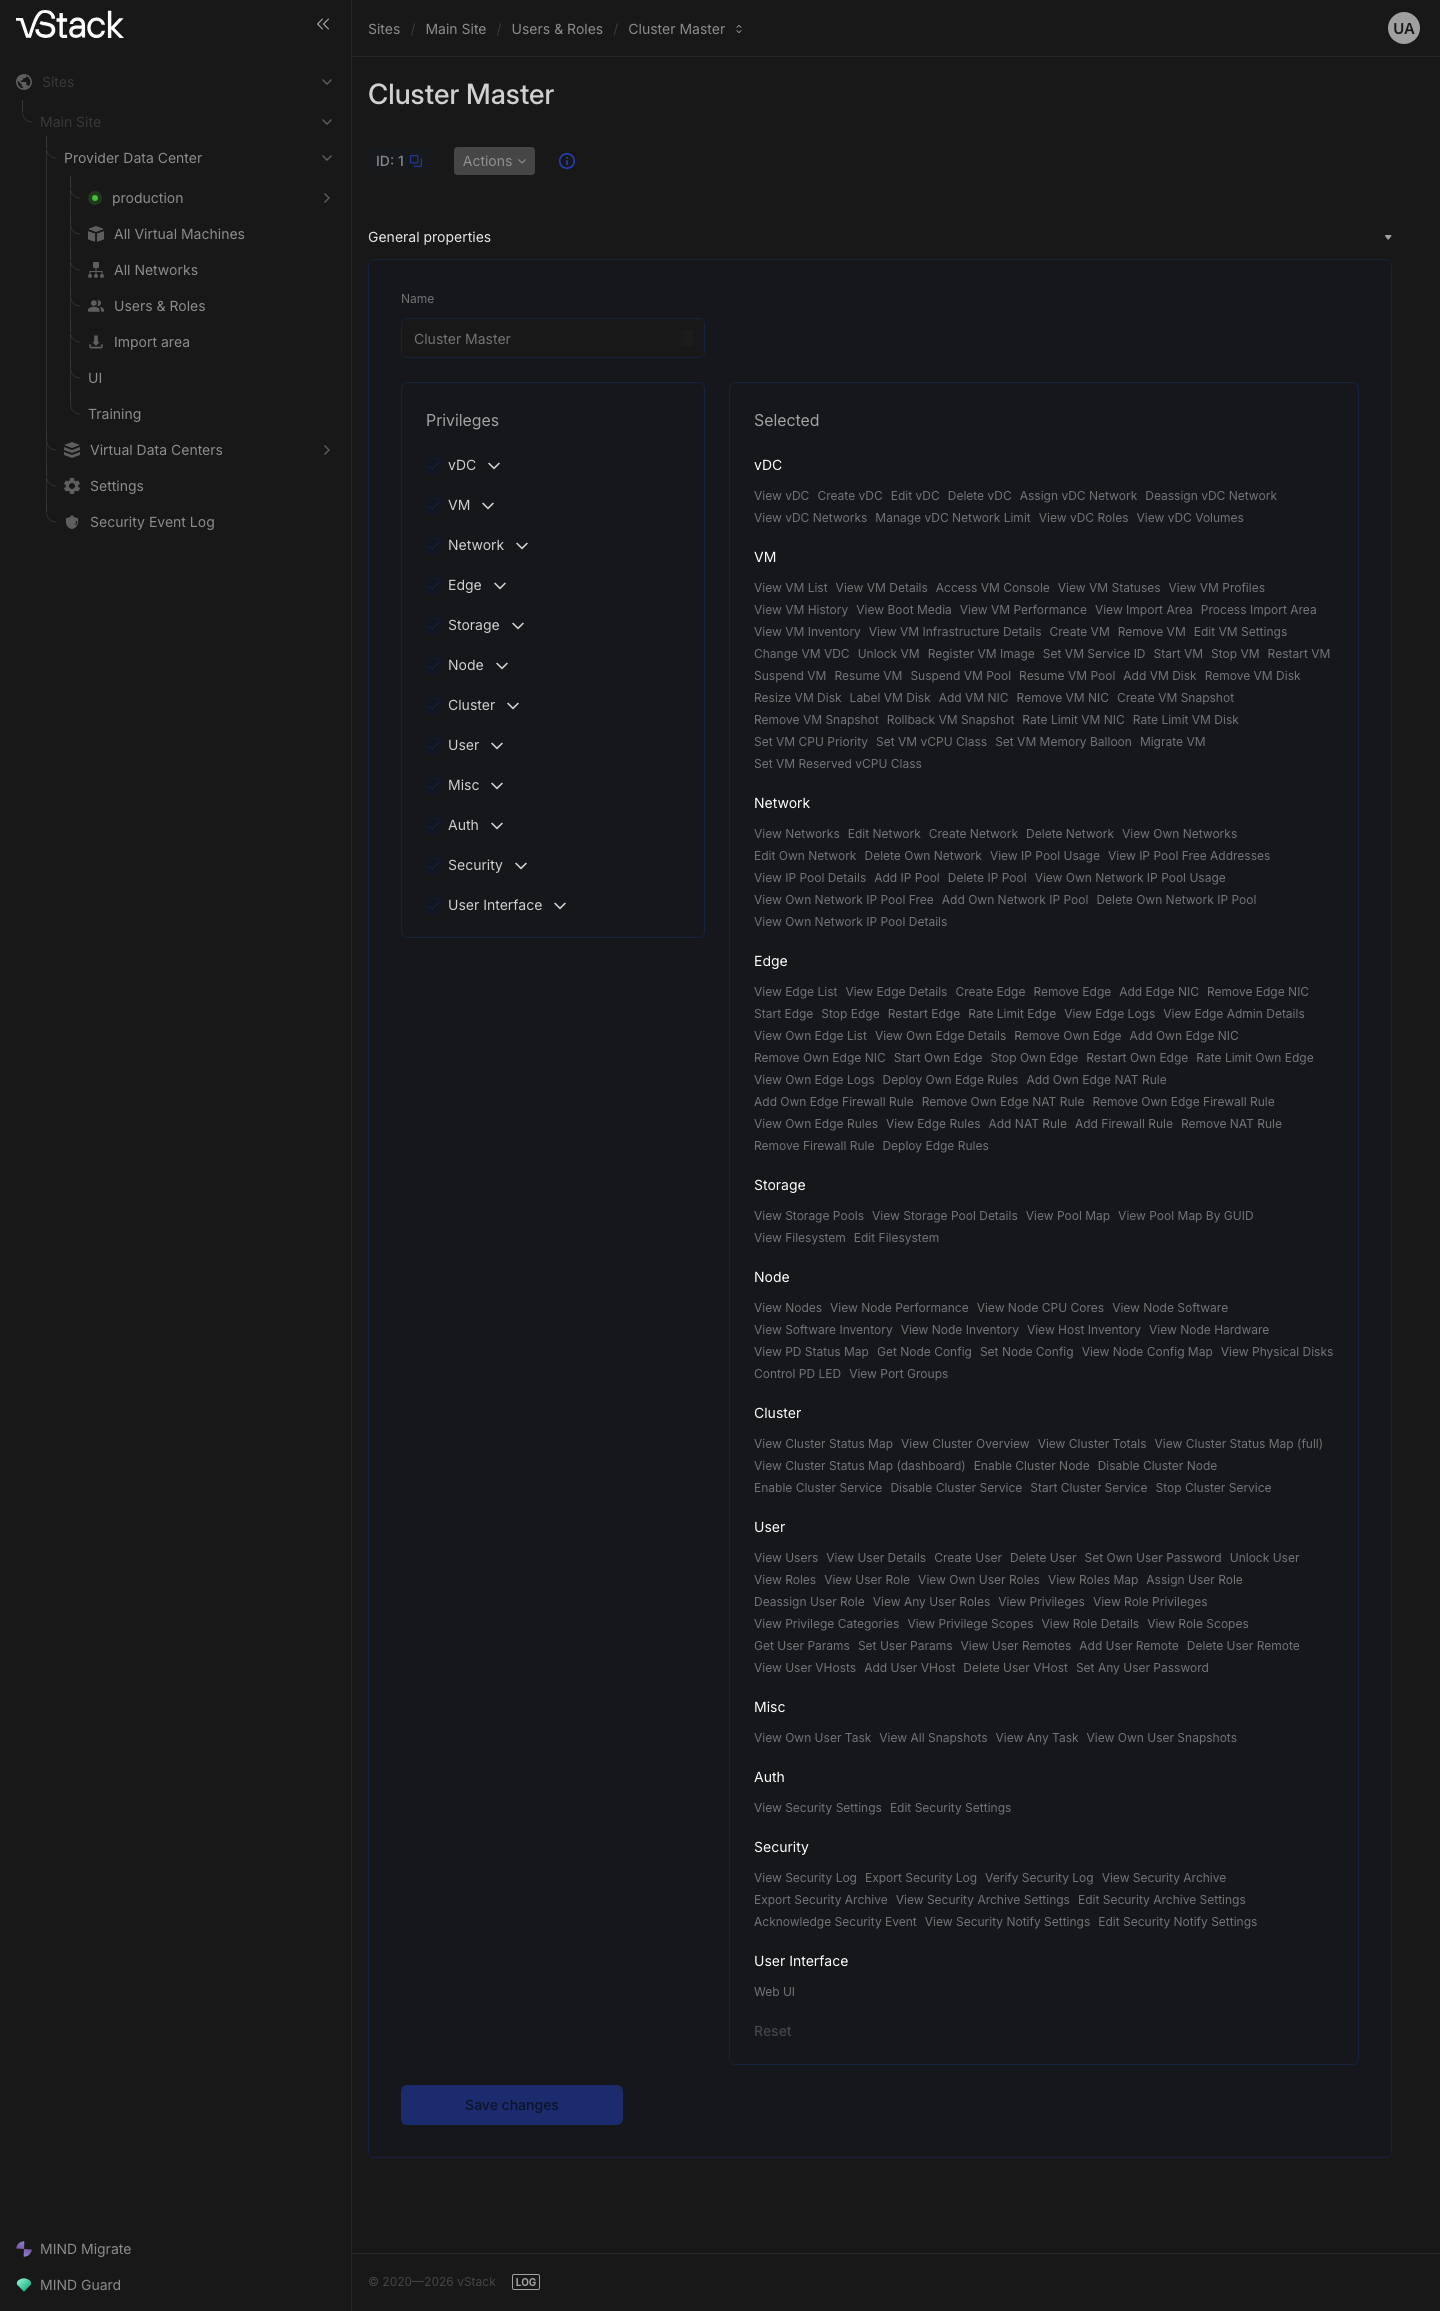
İhtiyacınıza en yakın rolü açın. Rol kartında yetkiler bölümler halinde gruplandırılmıştır:
vDC,VM,Network,Edge,Storage,Node,Cluster,User,Misc,Auth,SecurityveUser Interface. Bu bölümler kaydı okunabilirlik için gruplandırır; izin denetimlerini etkilemez. -
Bölümleri inceleyin ve ihtiyacınız olan yetkileri not edin. Sabit bir rolün mevcut kümesi iyi bir başlangıç noktasıdır: onu alın ve ihtiyacınız olmayanları kaldırın.
Aralarında temel bir fark bulunan iki tür kapsam vardır.
| Kapsam | Özel rol için uygun | Anlamı |
|---|---|---|
VDC (vdc_id) | evet | rol, atandığı VDC'lerde geçerlidir |
nesneyi oluşturan (creator) | hayır | izin, kullanıcının oluşturduğu nesnelere uygulanır |
Özel bir rol için "yalnızca kendi nesneleri" kısıtlaması rolün kapsamıyla değil,
Edit Own Network gibi mevcut Own yetkileriyle belirlenir.
Adım 2. Özel rol oluşturun
-
RolessekmesindeActionsdüğmesine tıklayın veCreate roleöğesini seçin.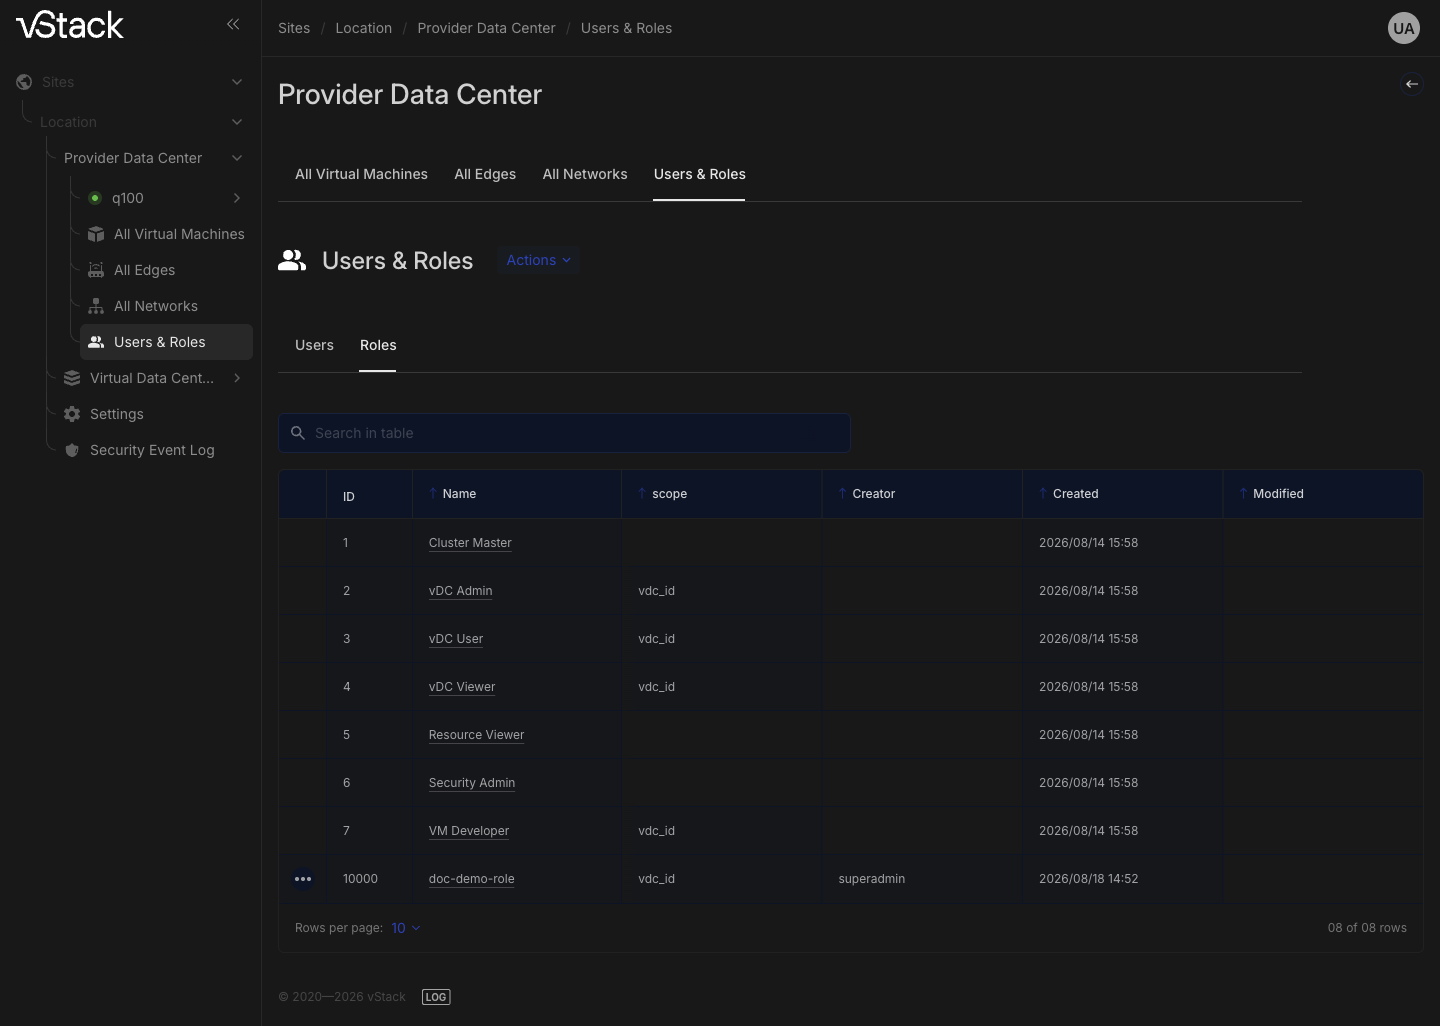
-
Bir rol adı girin: ad küme içinde benzersiz olmalı ve 64 karakterden uzun olmamalıdır.
-
Bölümlerde yetkileri seçin. Boş bir küme kabul edilmez; en az bir yetki gerekir. Rol yönetimi yetkileri özel bir role verilemez, çünkü bu durumda rol kendi izinlerini genişletebilirdi.
-
Rolün kümenin tamamına uygulanmaması gerekiyorsa bir VDC kapsamı belirleyin.
-
Oluşturmayı onaylayın ve rolün
Rolestablosunda göründüğünü doğrulayın.
Özel rol tanımlayıcıları 10000'den başlar ve platform bu aralığı onları sabit rollerden ayırt etmek için kullanır.
Adım 3. Rolün yapılandırmasını denetleyin
-
Rolü
Rolessekmesinde açın. Kart başlığı rol adıdır ve yanında tanımlayıcısı bulunur. -
Yetki bölümlerini inceleyin ve seçimleri yapılandırdıklarınızla karşılaştırın.
-
Rolessekmesine dönün vescopeileCreatorsütunlarını denetleyin: kapsam yapılandırdığınızla eşleşmeli, oluşturan ise sizin hesabınız olmalıdır.
Tamamen Own yetkilerinden oluşturulmuş bir rolde scope sütunu boştur. Bu izinler
nesneyi oluşturana göre kısıtlanır, bu nedenle VDC kapsamları yoktur.
Adım 4. Rolü bir kullanıcıya atayın
Rol kapsamsız olarak değil, bir VDC içinde atanır: rolün bir VDC kapsamı varsa VDC'yi belirtmeniz gerekir.
-
Hesabı
Users & Rolesbölümünde açın. -
Rolü ekleyin ve geçerli olacağı VDC'yi belirtin.
-
Yeni atamanın hesabın rol listesinde VDC'siyle birlikte göründüğünü doğrulayın.
Bir rolü aynı yerde, kullanıcı, VDC ve rolün tam bileşimiyle tanımlayarak kaldırın:
rolü kaldırırken atandığı VDC'nin aynısını belirtin. Rolleri yalnızca Cluster master
atayabilir ve kaldırabilir; bu işlemlere tanımlayıcısı 10'un altında olan yerleşik
hesaplar için izin verilmez.
Özel bir rolü değiştirme
-
Rolü
Rolessekmesinde açın. -
Yeni yetkileri seçin ve artık ihtiyacınız olmayanların seçimini kaldırın. Rol adını da burada değiştirebilirsiniz.
-
Save changesdüğmesine tıklayın. YanındakiResetdüğmesi kaydedilmemiş değişiklikleri atar.
Kapsam tümüyle değiştirilir: belirtilen küme öncekini genişletmez, yeni kapsam olur.
Sabit bir rol değiştirilemez: kartındaki Actions, Reset ve Save changes
düğmeleri devre dışıdır ve arayüz dışından değişiklikleri kaydetme girişimi "Cannot
modify a fixed role" iletisiyle reddedilir.
Özel bir rolü silme
-
Rolün hangi kullanıcılara atandığını denetleyin: bu kullanıcılar rolün verdiği izinleri kaybeder.
-
Rolü
Rolessekmesinde açın,Actionsdüğmesine tıklayın ve silmeyi seçin. -
Silmeyi onaylayın ve rolün
Rolestablosundan kaybolduğunu doğrulayın.
Silme basamaklı olarak uygulanır: rolün yetkileri, kapsamı ve o rolün kullanıcılara yapılan tüm atamaları rolle birlikte kaldırılır. Kullanıcıların kendileri kalır. Sabit bir rol silinemez.
Bir kullanıcının rollerini görüntüleme
Her kullanıcı kendi rollerini görebilir; başka bir kullanıcının rollerini yalnızca
Cluster master görebilir. Atamalar iki açıdan görüntülenebilir: hesap rollerini
VDC'leriyle birlikte listeler, Roles sekmesi ise her rolün yetkilerini ve
kısıtlamalarını gösterir.
Her atamayı bir rol ve VDC çifti olarak okuyun. Farklı VDC'lerdeki aynı rol ayrı
atamaları temsil eder ve her birinin ayrı ayrı kaldırılması gerekir. Kapsamı olmayan
bir rolün nesne kısıtlaması yoktur ve kümenin tamamına uygulanır; Cluster master bu
şekilde çalışır.
Bir işlem reddedilirse
| Kod | Neden | Ne yapılmalı |
|---|---|---|
-22500 "Access denied: only Cluster Master can create roles", -22510, -22520 | rolün rol yönetimi izinleri yok | işlemi Cluster master olarak gerçekleştirin |
-22501 "Privileges list must not be empty" | rol boş bir yetki kümesiyle oluşturuluyor | en az bir yetki seçin |
-22502, -22513 "Role management privileges cannot be assigned to custom roles" | küme bir rol yönetimi yetkisi içeriyor | seçimini kaldırın; rol yönetimi Cluster master rolüne ayrılmış olarak kalır |
-22503, -22514 "Privilege ID not found" | yetki küme kaydında yok | yetkileri rol kartındaki bölümlerden seçin |
-22504, -22515 "Scope ID not found" | kapsam kümede yok | bir VDC kapsamı belirleyin |
-22505, -22517 "Self-referencing scope cannot be assigned to custom role" | kapsam, nesneyi oluşturan özniteliğini içeriyor | yalnızca VDC'yi bırakın; "yalnızca kendi nesneleri" kısıtlaması için Own yetkilerini kullanın |
-22506, -22516 "Role with name already exists" | rol adı zaten kullanılıyor | en fazla 64 karakter uzunluğunda başka bir ad seçin |
-22511 "Cannot modify a fixed role", -22521 "Cannot delete a fixed role" | sabit bir rol değiştirilemez veya silinemez | gerekli yetki kümesiyle özel bir rol oluşturun |
-22512, -22522, -22530, -22540 "Role not found" | rol artık yok; başka bir oturumdan silinmiş olabilir | Roles sekmesini yenileyin |
-403 "Access denied" | küme yöneticisi dışındaki bir kullanıcı rol atıyor veya kaldırıyor | işlemi Cluster master olarak gerçekleştirin |
-22320 | tanımlayıcısı 10'un altında olan yerleşik bir hesap için rol ataması veya rol zaten atanmış | normal bir hesap kullanın; geçerli atamalarını hesabın kendisinde görüntüleyin |
-22421 | yerleşik bir hesaptan rol kaldırma | yerleşik hesapların rol atamaları değiştirilemez |
-22420 "Specified user has no specified role assignment" | rol ve VDC çifti mevcut bir atamayla eşleşmiyor | hesabın rol listesini denetleyin ve aynı VDC'yi belirtin |
-22204, -22205 | hesap tanımlanamadı: istek bir tanımlayıcı olmadan gönderildi | Users sekmesine dönün ve hesabı yeniden açın |
Ayrıca bakınız
- Yetkiler ve kapsamlar — vStack Center erişim modeli.
- Hesap oluşturma ve parolalar — Kullanıcıları yönetme.
- Tam alan kümeleri ve hata kodlarının özeti — Erişim yöntemlerinin alanları ve hata kodları.
API yöntemleri
Bu sayfada ele alınan API işlemleri: privilege-categories, privilege-list,
privilege-scopes, role-privilege-list, role-create, role-get,
role-scopes, role-list, role-set, role-delete, user-role-assign,
user-role-deassign, user-role, user-roles, user-roles-v2,
user-roles-map — API başvurusuna bakın.