Como configurar papéis e privilégios
Os sete papéis fixos cobrem os casos de uso típicos, mas não todos. Quando você precisa de um acesso como "visualizar o VDC inteiro e reiniciar máquinas, mas não criar nada", crie um papel personalizado: selecione privilégios do registro, defina o escopo de VDC e atribua o papel a um usuário em um VDC (data center virtual) específico.
O fluxo de trabalho é sempre o mesmo: primeiro identifique os privilégios necessários, depois crie o papel e, em seguida, atribua-o. Inverter a ordem, criando um papel primeiro e procurando os privilégios depois, leva a um papel com permissões excessivas. Limitá-lo mais tarde dá mais trabalho do que criá-lo com precisão desde o início.
Pré-requisitos
- O papel
Cluster master: apenas o administrador do cluster pode criar, modificar e excluir papéis e atribuí-los a usuários. - Uma lista das operações às quais o papel deve dar acesso; ela determina os privilégios necessários.
- O VDC ao qual o papel é restrito, se ele tiver um escopo.
- A conta que receberá o papel. Para a criação de contas, consulte Como gerenciar usuários.
Etapa 1. Revisar o registro de privilégios
-
Abra
Provider Data Center→Users & Rolese vá para a abaRoles. A tabela tem as colunasName,scope,Creator,CreatedeModified. A colunascopemostra o escopo do papel, eCreatormostra quem o criou; os papéis fixos não têm criador listado. -
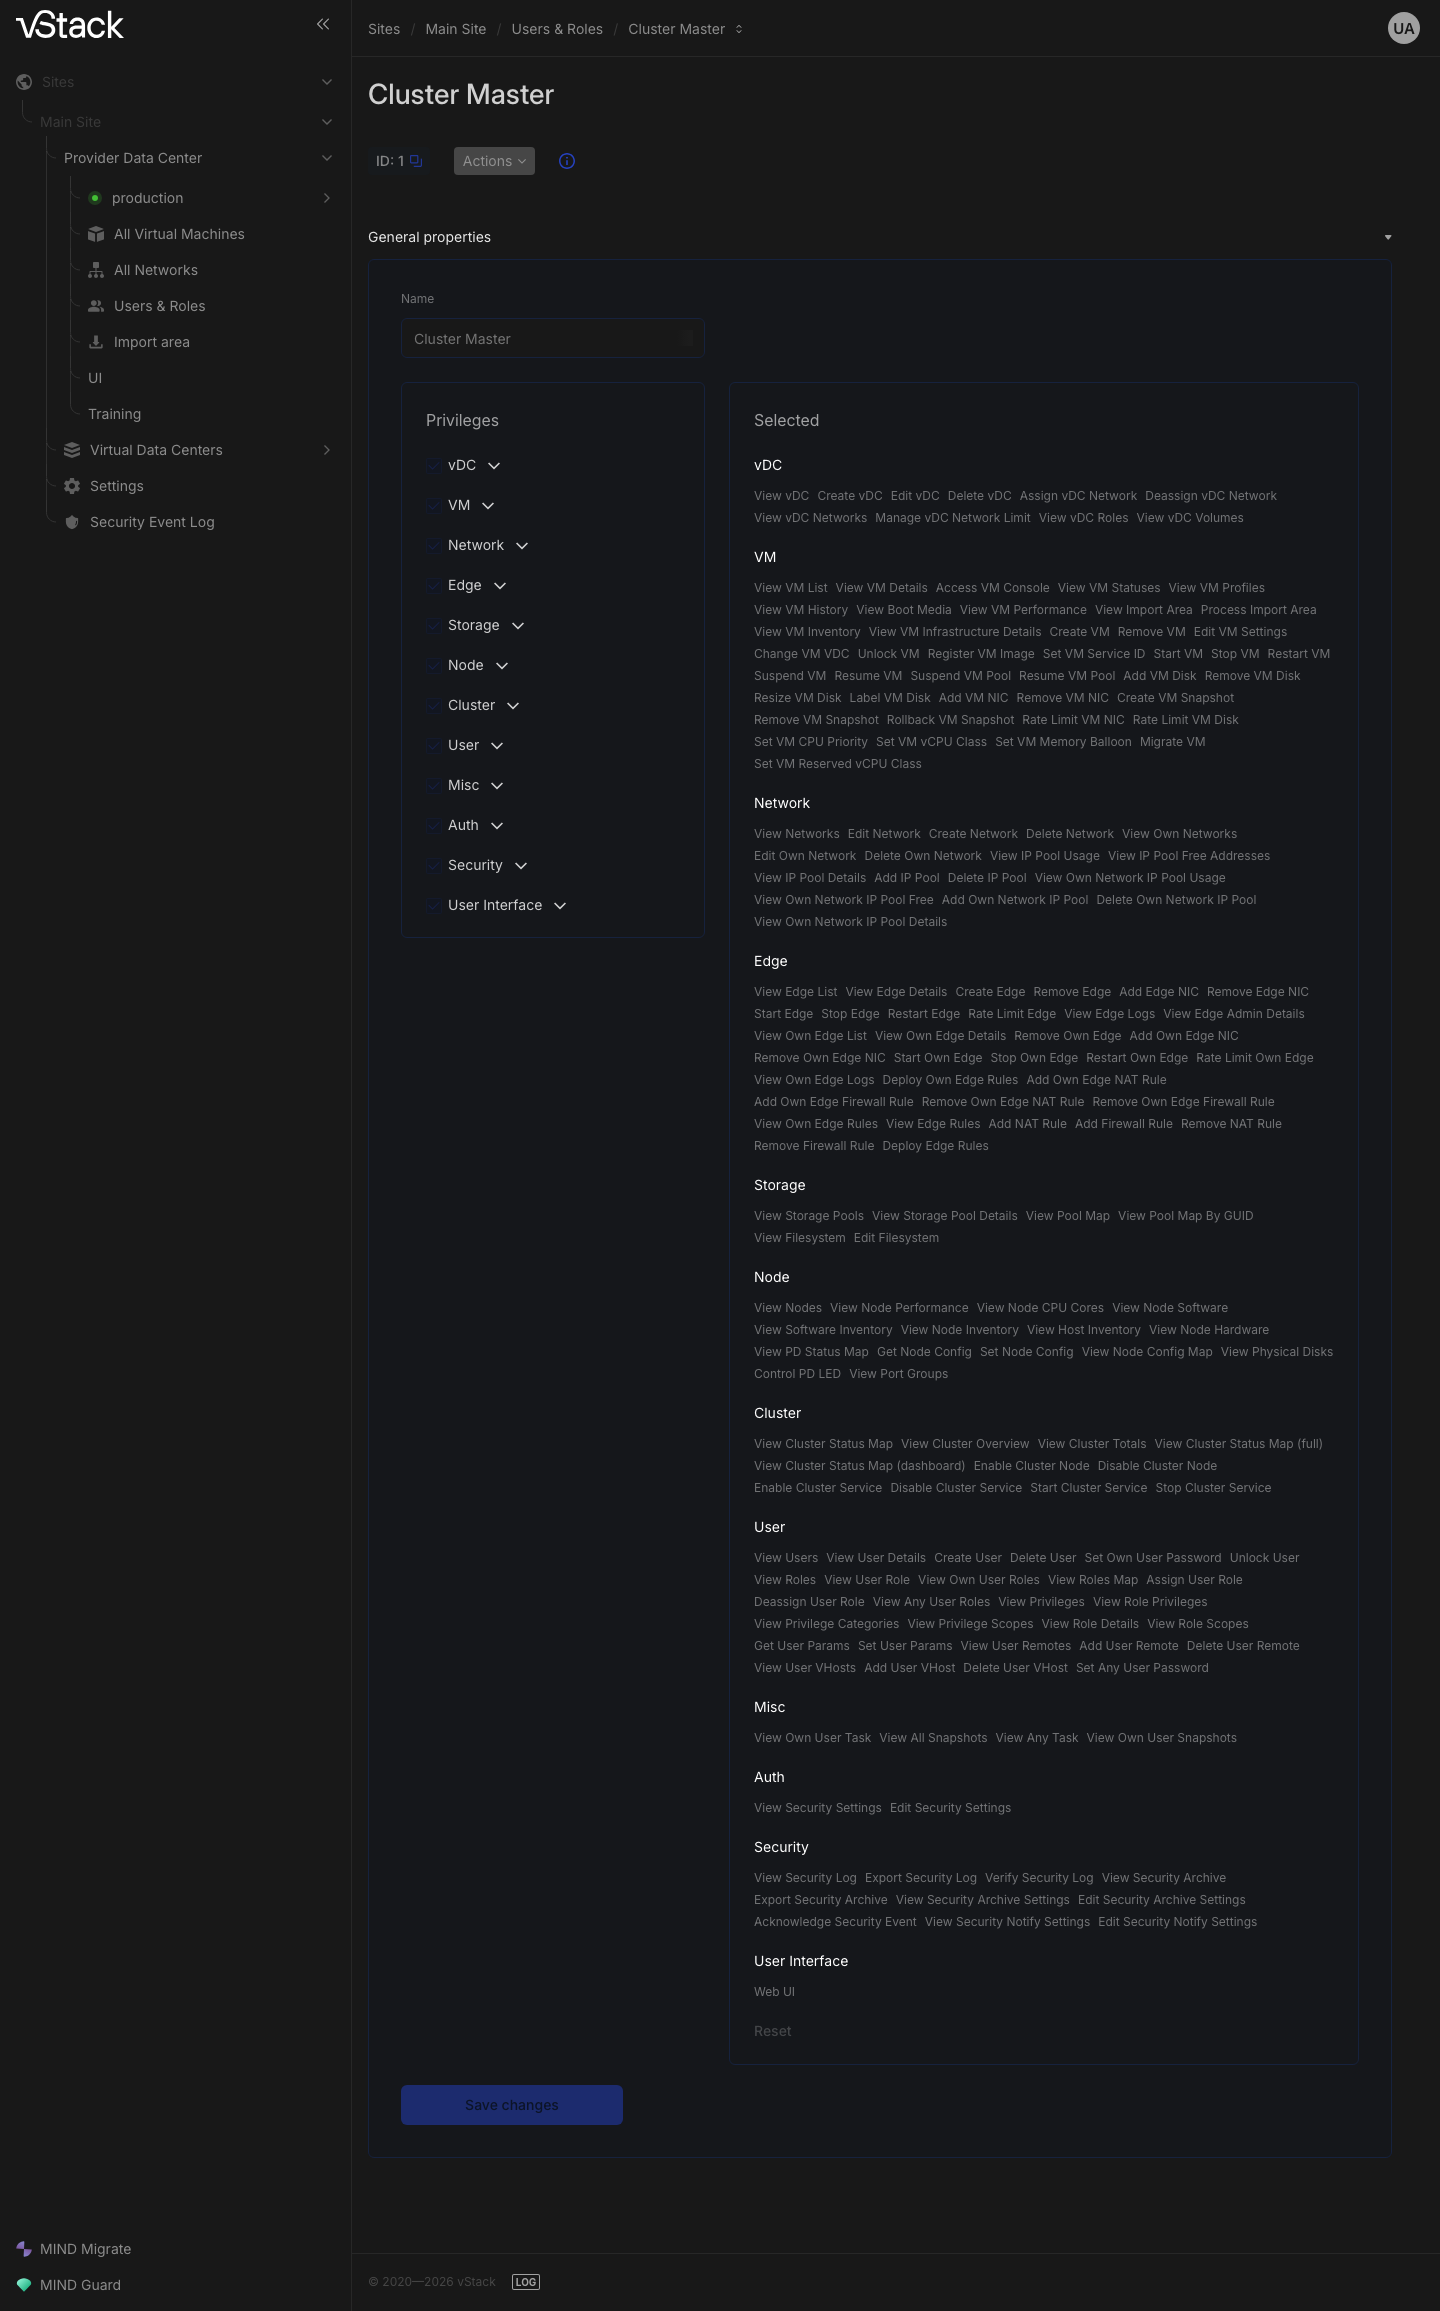
Abra o papel mais próximo do que você precisa. No seu cartão, os privilégios são agrupados em seções:
vDC,VM,Network,Edge,Storage,Node,Cluster,User,Misc,Auth,SecurityeUser Interface. Essas seções agrupam o registro para facilitar a leitura; elas não afetam as verificações de permissão. -
Revise as seções e anote os privilégios de que você precisa. O conjunto existente de um papel fixo é um bom ponto de partida: use-o e remova o que você não precisa.
Há dois tipos de escopo, com uma diferença fundamental entre eles.
| Escopo | Adequado para um papel personalizado | Significado |
|---|---|---|
VDC (vdc_id) | sim | o papel se aplica nos VDCs em que está atribuído |
criador do objeto (creator) | não | a permissão se aplica aos objetos criados pelo usuário |
Para um papel personalizado, a restrição "apenas objetos próprios" é definida por
meio dos privilégios Own existentes, como Edit Own Network, e não pelo escopo do
papel.
Etapa 2. Criar um papel personalizado
-
Na aba
Roles, clique emActionse selecioneCreate role.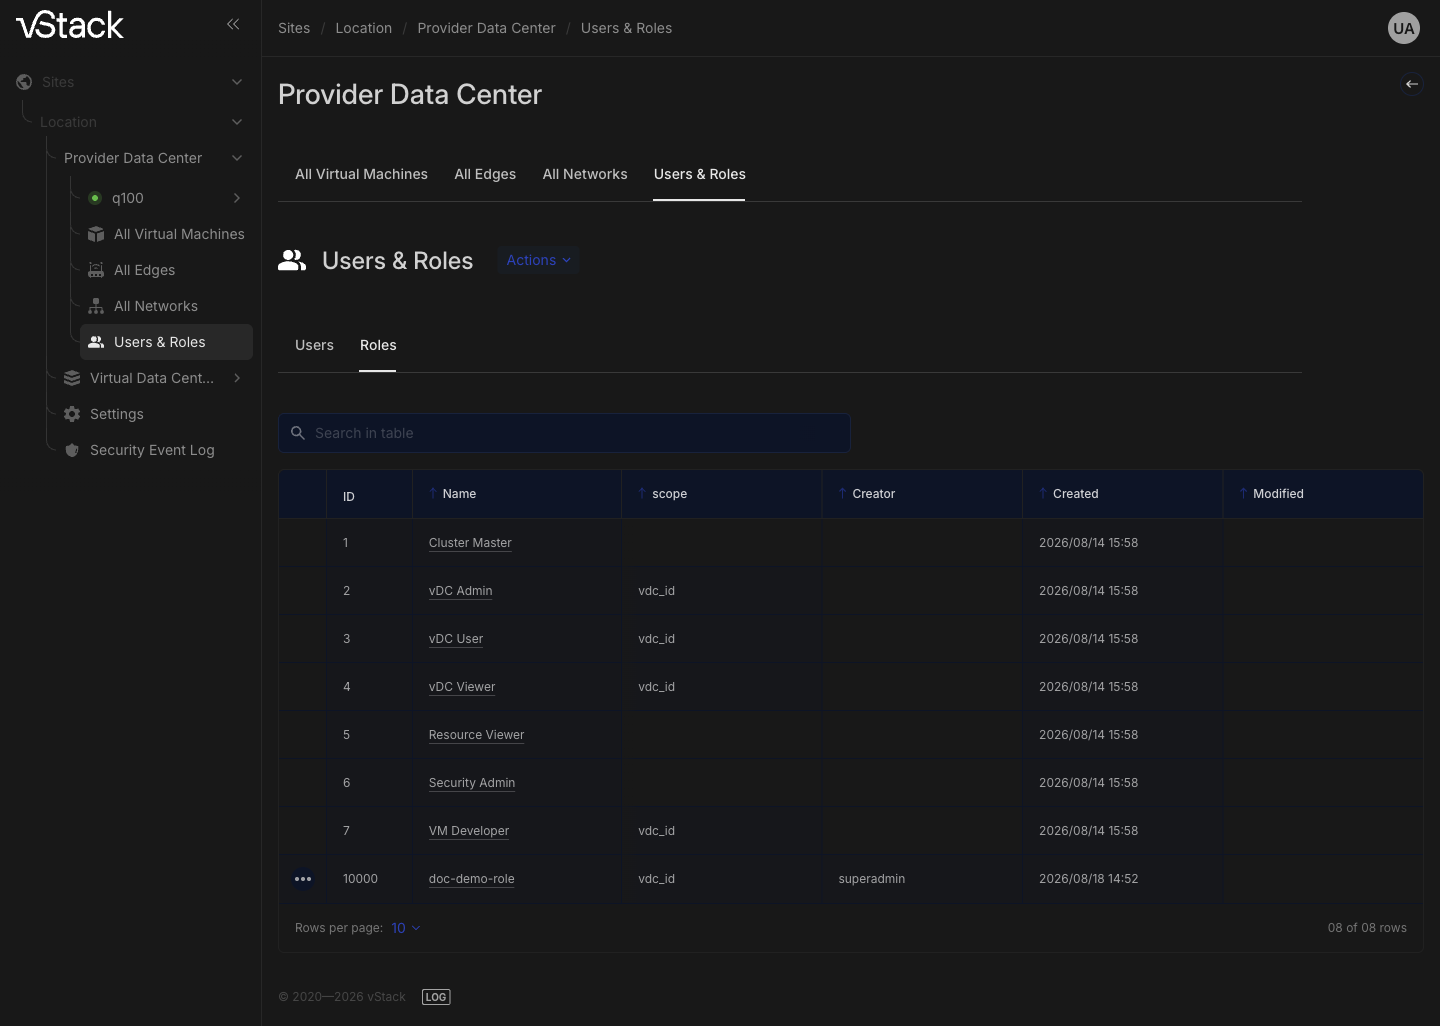
-
Insira um nome para o papel: ele deve ser único dentro do cluster e ter no máximo 64 caracteres.
-
Selecione os privilégios nas seções. Um conjunto vazio não é aceito; é necessário pelo menos um privilégio. Os privilégios de gerenciamento de papéis não podem ser concedidos a um papel personalizado, porque ele poderia então ampliar as suas próprias permissões.
-
Defina um escopo de VDC se o papel não deve se aplicar ao cluster inteiro.
-
Confirme a criação e verifique se o papel aparece na tabela
Roles.
Os identificadores dos papéis personalizados começam em 10000, e a plataforma usa essa faixa para distingui-los dos papéis fixos.
Etapa 3. Verificar a configuração do papel
-
Abra o papel na aba
Roles. O título do cartão é o nome do papel, com o seu identificador ao lado. -
Revise as seções de privilégios e compare as seleções com o que você configurou.
-
Volte à aba
Rolese verifique as colunasscopeeCreator: o escopo deve corresponder ao que você configurou, e o criador deve ser a sua conta.
Para um papel composto inteiramente por privilégios Own, a coluna scope fica
vazia. Essas permissões são restringidas pelo criador do objeto, então não têm
escopo de VDC.
Etapa 4. Atribuir o papel a um usuário
Um papel é atribuído dentro de um VDC, e não sem escopo: se o papel tiver um escopo de VDC, você precisa especificar o VDC.
-
Abra a conta na seção
Users & Roles. -
Adicione o papel e especifique o VDC em que ele se aplica.
-
Verifique se a nova atribuição aparece na lista de papéis da conta junto com o seu VDC.
Remova um papel no mesmo lugar, identificando-o pela combinação completa de
usuário, VDC e papel: ao remover o papel, especifique o mesmo VDC em que ele foi
atribuído. Apenas o Cluster master pode atribuir e remover papéis, e essas
operações não são permitidas para contas integradas com identificadores abaixo
de 10.
Como modificar um papel personalizado
-
Abra o papel na aba
Roles. -
Selecione novos privilégios e desmarque os que você não precisa mais. Aqui você também pode alterar o nome do papel.
-
Clique em
Save changes. O botãoResetao lado descarta as alterações não salvas.
O escopo é substituído por completo: o conjunto especificado se torna o novo escopo, em vez de ampliar o anterior.
Um papel fixo não pode ser modificado: os botões Actions, Reset e
Save changes no seu cartão ficam desativados, e uma tentativa de salvar
alterações fora da interface é rejeitada com "Cannot modify a fixed role".
Como excluir um papel personalizado
-
Verifique quais usuários têm o papel atribuído: eles perderão as permissões que ele concedia.
-
Abra o papel na aba
Roles, clique emActionse selecione a exclusão. -
Confirme a exclusão e verifique se o papel desaparece da tabela
Roles.
A exclusão é em cascata: os privilégios do papel, o escopo e todas as atribuições desse papel a usuários são removidos junto com ele. Os próprios usuários permanecem. Um papel fixo não pode ser excluído.
Como visualizar os papéis de um usuário
Qualquer usuário pode ver os seus próprios papéis; apenas o Cluster master pode
ver os papéis de outro usuário. As atribuições podem ser visualizadas por duas
perspectivas: a conta lista os seus papéis junto com os respectivos VDCs, enquanto
a aba Roles mostra os privilégios e as restrições de cada papel.
Leia cada atribuição como um par de papel e VDC. O mesmo papel em VDCs diferentes
representa atribuições separadas, e cada uma precisa ser removida separadamente.
Um papel sem escopo não tem restrições de objetos e se aplica ao cluster inteiro;
é assim que o Cluster master funciona.
Se uma operação for rejeitada
| Código | Motivo | O que fazer |
|---|---|---|
-22500 "Access denied: only Cluster Master can create roles", -22510, -22520 | o papel não tem permissões de gerenciamento de papéis | execute a operação como Cluster master |
-22501 "Privileges list must not be empty" | o papel está sendo criado com um conjunto de privilégios vazio | selecione pelo menos um privilégio |
-22502, -22513 "Role management privileges cannot be assigned to custom roles" | o conjunto contém um privilégio de gerenciamento de papéis | desmarque-o; o gerenciamento de papéis continua reservado ao Cluster master |
-22503, -22514 "Privilege ID not found" | o privilégio não existe no registro do cluster | selecione privilégios das seções no cartão do papel |
-22504, -22515 "Scope ID not found" | o escopo não existe no cluster | defina um escopo de VDC |
-22505, -22517 "Self-referencing scope cannot be assigned to custom role" | o escopo inclui o atributo de criador do objeto | mantenha apenas o VDC; use privilégios Own para a restrição "apenas objetos próprios" |
-22506, -22516 "Role with name already exists" | o nome do papel já está em uso | escolha outro nome, com até 64 caracteres |
-22511 "Cannot modify a fixed role", -22521 "Cannot delete a fixed role" | um papel fixo não pode ser modificado nem excluído | crie um papel personalizado com o conjunto necessário de privilégios |
-22512, -22522, -22530, -22540 "Role not found" | o papel não existe mais; ele pode ter sido excluído em outra sessão | atualize a aba Roles |
-403 "Access denied" | um usuário que não é o administrador do cluster está atribuindo ou removendo um papel | execute a operação como Cluster master |
-22320 | uma atribuição de papel para uma conta integrada com identificador abaixo de 10, ou o papel já está atribuído | use uma conta comum; veja as suas atribuições atuais na própria conta |
-22421 | remoção de um papel de uma conta integrada | as atribuições de papéis das contas integradas não podem ser alteradas |
-22420 "Specified user has no specified role assignment" | o par de papel e VDC não corresponde a uma atribuição existente | verifique a lista de papéis da conta e especifique o mesmo VDC |
-22204, -22205 | a conta não foi identificada: a requisição foi enviada sem um identificador | volte à aba Users e abra a conta novamente |
Veja também
- Privilégios e escopos — Modelo de acesso do vStack Center.
- Criação de contas e senhas — Como gerenciar usuários.
- Conjuntos completos de campos e um resumo dos códigos de erro — Campos e códigos de erro dos métodos de acesso.
Métodos da API
Operações de API abordadas nesta página: privilege-categories, privilege-list,
privilege-scopes, role-privilege-list, role-create, role-get,
role-scopes, role-list, role-set, role-delete, user-role-assign,
user-role-deassign, user-role, user-roles, user-roles-v2,
user-roles-map — consulte a referência da API.