İlk küme yapılandırması
Kurulum programı çalışan bir küme bırakır: düğümler ayaktadır, depolama katmanı havuzları oluşturulmuştur, port birleştirmeleri (aggregate) kurulmuştur, küme kimliği ve yedeklilik ayarlanmıştır. Ardından yöneticinin işi başlar ve iki ayrı bölümden oluşur: kurulanın denetlenmesi ve platformun bilinçli olarak yöneticiye bıraktığı parametrelerin ayarlanması.
Küme ayarları farklı davranan iki gruba ayrılır. vStack Center, oturum açma politikası gibi küme düzeyindeki parametreleri saklar ve hemen uygular. Düğüm düzeyindeki parametreleri ise düğümlere gönderir: arayüz değerin gönderildiğini onaylar, ancak düğümün onu uygulayıp uygulamadığı yalnızca bir sonraki okumada görünür. Pratik sonuç şudur: düğüm parametrelerini yazdıktan sonra geri okuyun.
Bazı küme yetenekleri özellik bayraklarıyla denetlenir. Bir bayrak, bir işlemin
hiç kullanılabilir olup olmadığını belirler: düğüm yapılandırması yalnızca
node_config_management etkinleştirildiğinde çalışır. Bir yetki sorunu aramadan
önce bayrağı kontrol edin.
Aşağıdaki sıra gereken en az adımlardır: küme bileşimini denetleyin, düğüm parametrelerini ayarlayın, düğümlerin ve havuz servislerinin etkin olduğundan emin olun ve oturum açma politikasını son haline getirin. Kullanıcıların, ağların ve ilk VDC'nin oluşturulması olağan işletimin parçasıdır ve "Yönetim" bölümünde anlatılmaktadır.
Ne zaman kullanılır
Düğümler bir küme oluşturduktan ve web arayüzü kullanılabilir hale geldikten hemen sonra. Zaten yapılandırılmış bir kümeye bağlanırken bu prosedüre gerek yoktur.
Ön koşullar
- Küme kurulmuştur ve web arayüzü yanıt verir — bkz. vStack Center dağıtımını doğrulayın. Düğüm kurulumu vStack OS dokümantasyonunda anlatılmaktadır.
- Cluster master rolüne sahip bir hesap: bu bölümdeki tüm işlemler, güvenlik ayarlarının okunması dışında, yalnızca bu rol tarafından kullanılabilir.
- Düğüm yapılandırması için
node_config_managementözellik kapısı etkindir. - vStack Center sürüm 3.0.5.
Küme bileşimini ve sağlığını denetleyin
Kabul denetimleri tek bir soruyu yanıtlar: küme tam olarak planlanan donanımı görüyor mu ve donanımın tamamı çalışır durumda mı? Tutarsızlıkları kümeye sanal makineler eklenmeden önce bulmak daha kolaydır.
-
Gezinme ağacında Provider Data Center öğesini genişletin ve küme sayfasını adına tıklayarak açın. Resources (kaynaklar) sekmesinde Node name, Node health ve Consuming sütunlarını içeren tabloda planlanan her düğüm için bir satır bulunmalı ve tüm düğümlerde Node health normal olmalıdır.
View Cluster Status Map (full)yetkisine sahip bir hesap küme bileşiminin tamamını görebilir.View Cluster Status Map (dashboard)yetkisiyle veriler aynıdır, ancak arayüz yalnızca bir özet gösterir. -
Toplam kapasiteyi tasarımla karşılaştırın. Aynı sekmede küme toplam ve kullanılan çekirdekleri, belleği ve disk alanını gösterir.
Bu metrikler Cluster master ve Resource viewer rolleri tarafından kullanılabilir.
Yeni bir kümede neredeyse hiçbir şey kullanılmamıştır; toplam çekirdek, bellek ve kapasite, düğüm yapılandırmalarına dayalı hesaplamayla eşleşmelidir.
-
Storage Resources (depolama kaynakları) sekmesine gidin. GUID, Name, Health, Consuming, Scrubbing, Resilvering, Current node ve Capacity (RAW) sütunlarını içeren ZFS pools tablosunda her havuzun Health değeri ONLINE olmalı ve Current node doldurulmuş olmalıdır.
Bu bölüm yalnızca Cluster master rolü tarafından kullanılabilir. Küme havuz verilerini düğümlerden toplar, bu nedenle tablo kısa bir gecikmeyle dolar. Boşsa sayfayı yenileyin.
Düğüm parametrelerini ayarlayın
vStack Center düğüm parametrelerini seçmez: yönetici onları ayarlar, küme ise değerleri düğümlere gönderir. Bir ayar ya kümenin tamamını ya da tek bir düğümü hedefler; ikinci durumda değeri yalnızca o düğüm alır.
Arayüzdeki onay, düğümün değeri zaten uyguladığı anlamına değil, değerin düğüme gönderildiği anlamına gelir. Parametreleri yazdıktan sonra geri okuyun.
-
Düğüm yapılandırmasını açın ve gerekli parametreyi ayarlayın. Küme, kendi başvuru listesindeki adları kabul eder: ZFS ayarları
vfs.zfs.*ve vCPU sınırlarıhw.vmm.vcpu_limit.*. Diğer tüm adları-23122koduyla reddeder. Değişikliği kümenin tamamına göndermek için düğümü seçili bırakmayın; yalnızca tek bir düğüme göndermek için o düğümü seçin.İşlem,
node_config_managementözellik kapısı etkin olduğunda Cluster master rolü tarafından kullanılabilir. -
Parametreleri geri okuyun ve kümenin ayarladığınız değerleri döndürdüğünü doğrulayın.
Bir yazma başarısız olursa nedeni şunlardan biridir: hesap Cluster master rolüne
sahip değildir (-403); node_config_management özellik kapısı devre dışıdır
(-23110); parametre kümesi geçersiz biçimdedir (-23108); bilinmeyen bir
parametre (-23121) veya vStack Center tarafından desteklenmeyen bir parametre
(-23122) belirtilmiştir; parametre istenen sınıfa sahip değildir (-23123);
parametre skaler değildir (-23120); sayısal değer en küçük değerin altında
(-23124) veya en büyük değerin üstündedir (-23125); küme parametre haritasını
alamamıştır (-23109); ya da komut düğüm ajanına gönderilememiştir (-23133).
Okumalar için liste daha kısadır: -403, -23110, -23108, -23121, -23122,
-23123, -23109 ve -23133. Küme, değerin skaler olup olmadığını ve sayısal
sınırlar içinde kalıp kalmadığını yalnızca yazmalarda denetler, bu nedenle
-23120, -23124 ve -23125 yazmalar tarafından döndürülür. Parametre
listesinin kendi kodu vardır: özellik kapısı devre dışıyken -23301 döndürür.
Düğümleri ve servisleri etkinleştirin
Bir düğümün veya servisin iki durum boyutu vardır: yönetimsel ve operasyonel.
Yönetici, bakım için bir düğümü hizmet dışı bırakmakta da kullanılan yönetimsel
durumu ayarlar. Operasyonel durum, nesneye gerçekte ne olduğunu gösterir. Kabul
denetimleri ikisini de inceler: eşleşmeleri gerekir. Küme servisleri arasında
zpool_ssd01 gibi adlara sahip depolama katmanı havuz servisleri ve
svc_unbound gibi sistem servisleri bulunur.
Bu gruptaki tüm işlemler yalnızca Cluster master rolü tarafından kullanılabilir ve hemen yürütülür.
- Bir düğüm devre dışıysa etkinleştirin: küme sayfasını açın, düğümü seçin ve etkinleştirin. Ters işlem düğümü hizmet dışı bırakır ve bakımdan önce de gereklidir.
- Havuz servisini etkinleştirin ve gerekli düğümde başlatın. Ters işlemler servisi durdurmak ve devre dışı bırakmaktır.
- Küme bileşimine dönün ve değiştirilen nesnenin yönetimsel ve operasyonel durumlarının eşleştiğini doğrulayın: düğüm hizmettedir ve havuz servisi çalışmaktadır.
Bir durum değişikliği başarısız olursa nedeni şunlardan biridir: hesap Cluster
master rolüne sahip değildir — düğümler de servisler de aynı hatayı, -403,
döndürür; düğüm numarası geçersiz biçimdedir (bir düğümü etkinleştirirken veya
devre dışı bırakırken -20122, bir düğümde servis başlatırken -20522); ya da
küme komutu reddetmiştir (-713). Küme, kümede bulunmayan bir düğüme veya
servise yönelik bir komut için de -713 döndürür.
Oturum açma politikasını son haline getirin
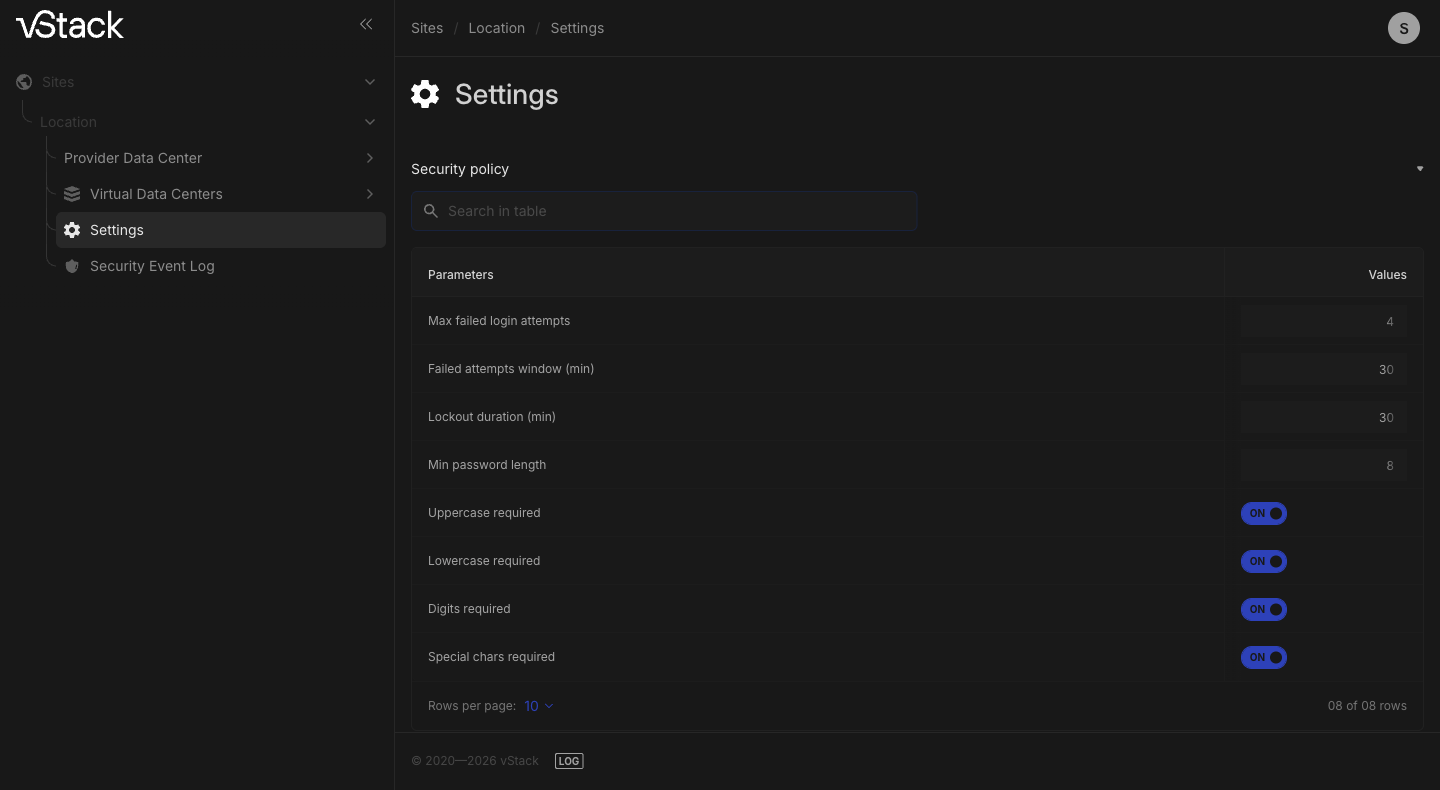
Oturum açma ayarları, ilk kullanıcılar oluşturulmadan önce değiştirilmesi gereken tek küme ayarlarıdır: tüm hesaplara hemen uygulanırlar. Yapılandırma iki bölümden oluşur: parola karmaşıklığı ve kaba kuvvet saldırılarına karşı koruma (başarısız deneme sayısı, sayım penceresi ve kilitleme süresi).
| Parametre | Kısıtlama | Neyi tanımlar |
|---|---|---|
| En fazla başarısız oturum açma denemesi | Tam sayı, en az 1 | Kilitlemeden önce kaç başarısız denemeye izin verildiği |
| Deneme sayım penceresi, dakika | Tam sayı, en az 1 | Kümenin başarısız denemeleri saydığı aralık |
| Kilitleme süresi, dakika | Tam sayı, en az 0 | Kilitlemenin ne kadar sürdüğü; 0 yalnızca elle kaldırılabileceği anlamına gelir |
| En küçük parola uzunluğu | Tam sayı, en az 1 | Bundan kısa bir parola ayarlanamaz |
| Büyük harf zorunlu | Anahtar | Büyük harf içermeyen parola kabul edilmez |
| Küçük harf zorunlu | Anahtar | Küçük harf içermeyen parola kabul edilmez |
| Rakam zorunlu | Anahtar | Rakam içermeyen parola kabul edilmez |
| Özel karakter zorunlu | Anahtar | Özel karakter içermeyen parola kabul edilmez |
-
Settings (ayarlar) bölümünü açın ve Security policy (güvenlik politikası) öğesine tıklayın. Form mevcut değerlerle açılır.
Kimliği doğrulanmış tüm kullanıcılar parola karmaşıklığı bloğunu görebilir. Kaba kuvvet koruması ayarlarını yalnızca Cluster master rolü görebilir.
-
Gerekli parametreleri değiştirin ve formu kaydedin. Değiştirmediğiniz alanlar değerlerini korur.
-
Formu yeniden açın ve yeni değerleri gösterdiğini doğrulayın.
Sonucu doğrulayın
Beş koşul sağlanırsa küme kabul denetimlerinden geçer:
- küme sayfasındaki Resources sekmesinde her düğüm için bir satır vardır ve tüm düğümlerde Node health normaldir;
- Storage Resources sekmesindeki ZFS pools tablosunda her havuzun Health değeri ONLINE'dır;
- toplam çekirdek, bellek ve kapasite düğüm yapılandırmalarına dayalı hesaplamayla eşleşir;
- düğüm yapılandırması ayarladığınız parametre değerlerini döndürür;
- Security policy formu yapılandırdığınız oturum açma politikasını gösterir.
Çalışmazsa
- Düğüm yapılandırması kullanılamıyor (okuma ve yazmalarda
-23110, parametre listesi için-23301).node_config_managementözellik kapısı devre dışı: etkinleştirilene kadar düğüm parametreleri ayarlanamaz. Küme yapılandırmasında bayrağın durumunu kontrol edin. - Komut düğüm ajanına gönderilemedi (
-23133). Yapılandırmayı alacak bir ajan yok. Düğümlerin açılmasını bekleyin ve Resources sekmesinde küme bileşimini kontrol edin. - Arayüz kaydetmeyi onayladı, ancak düğümdeki değer değişmedi. Onay yalnızca değerin düğüme gönderildiği anlamına gelir. Parametreleri geri okuyun; eski değer döndürülürse yazmayı tekrarlayın.
- Değer kabul edilmiyor (en küçük değerin altında
-23124, en büyük değerin üstünde-23125). Sayısal parametre izin verilen aralığın dışında. Sınırları kontrol edin ve yeniden deneyin. - Bir düğüm veya servis durum değiştirmiyor (
-713). Küme komutu reddetti: bu numaraya veya ada sahip bir düğüm veya servis yok ya da komut düğümlere gönderilemedi. Resources sekmesinde düğüm numarasını ve servis adını kontrol edin ve işlemi tekrarlayın. - Küme bileşimi veya ZFS pools tablosu eksik. Küme, düğüm ve havuz
verilerini düğümlerden toplar ve gecikmeyle döndürür. Tüm düğümlerin açılışı
tamamlandıktan sonra sayfayı yenileyin. Bölüm hiç açılmıyorsa (
-403), hesapta gerekli yetki yoktur. - Hesap bir yönetici müdahale edene kadar kilitli (
-123). Sıfır kilitleme süresi bu şekilde davranır: kilit yalnızca elle kaldırılabilir. Otomatik kilit açma gerekiyorsa sıfırdan büyük bir değer ayarlayın.-124kodu geçici bir kilitleme anlamına gelir ve kilidin hangi zamana kadar geçerli olduğuyla birlikte döndürülür. - Oturum açma başarısız oluyor (
-119). Parola yanlış veya kullanıcı yok. Kullanıcı varsa hata, başarısız deneme sayısını içerir: kaç denemenin sayıldığı ve kilitlemeden önce kaç deneme kaldığı.
API metotları
Bu sayfadaki işlemler API üzerinden kullanılabilir: get-statusmap,
cluster-totals, pools-list, node-config-set, node-config-get,
cluster-node-enable, cluster-node-disable, cluster-service-enable,
cluster-service-disable, cluster-service-start, cluster-service-stop,
auth-security-settings-get, auth-security-settings-set — bkz.
API başvurusu.
Ayrıca bakın
- Donanım ve ağ gereksinimleri — vStack OS dokümantasyonu: kabul edilen yapılandırmayı denetlemek için başvuru kaynağı.
- Küme donanımını ve ağını denetleyin — bunun vStack Center üzerinden nasıl doğrulanacağı.
- Unified Storage ile VDC oluşturun — küme kabul denetimlerinden sonraki adım.