Redes del clúster: tipos, doble pila (dual-stack) y pools de direcciones
En vStack Center, una red es un objeto de nivel de clúster. Tiene un tipo, una subred (una para IPv4, una para IPv6 o ambas), una puerta de enlace predeterminada, una MTU y un pool de direcciones. Quién puede crear una red depende de su tipo. Una vez creada, la red se asigna a un centro de datos virtual (VDC), y las máquinas virtuales del VDC se conectan a ella mediante una interfaz de red y reciben una dirección del pool.
Crear y eliminar una red son operaciones asíncronas. El despachador del clúster acepta la solicitud, la transmite al agente de red y responde cuando finaliza: el resultado final llega en un mensaje de devolución de llamada (callback) aparte. Por lo tanto, la creación tiene dos resultados: una solicitud aceptada y una red confirmada. Entre ambos, la red todavía no está lista para recibir máquinas.
En cambio, la modificación de una red es síncrona y muy limitada: solo se puede cambiar el nombre
de una red existente. La subred, la puerta de enlace, la MTU y el VLAN ID se fijan al crearla. Esto
también se refleja en la interfaz, donde la tarjeta de la red solo permite editar el campo Name,
mientras que los demás son de solo lectura.
El pool administra las direcciones dentro de la red. Determina qué direcciones están libres para asignarse a una máquina, cuáles ya están en uso y cuáles ha excluido un administrador. El pool funciona de forma distinta para IPv4 e IPv6. Esta es la principal asimetría que hay que entender antes de asignar direcciones por primera vez; una sección aparte más abajo la trata.
Tipos de red
El tipo se establece al crear la red y no se puede cambiar. Determina los parámetros obligatorios y qué rol puede crear la red.
| Tipo | Valor de type | VLAN ID | C-VLAN (qinq_id) | Quién puede crearla |
|---|---|---|---|---|
| Isolated | 1 | Opcional | No permitido | Cluster master, vDC admin y superiores |
| Routed | 2 | Obligatorio | No permitido | Solo Cluster master |
| GENEVE | 3 | Opcional | No permitido | Cluster master, vDC admin y superiores |
| Q-in-Q | 4 | Obligatorio (etiqueta externa, S-VLAN) | Obligatorio (etiqueta interna) | Solo Cluster master |
Para Q-in-Q se requieren ambas etiquetas: vlan_id contiene la etiqueta externa y qinq_id contiene
la etiqueta interna. Para los tipos 1–3, la etiqueta interna no está permitida; una solicitud que la incluya se rechaza.
Parámetros y límites de la red
| Parámetro | Valor predeterminado | Límites | Comentario |
|---|---|---|---|
cidr | Ninguno | Prefijo de /16 a /29 | La subred IPv4 de la red |
cidr_v6 | Ninguno | CIDR IPv6 válido | La subred IPv6 de la red |
vlan_id | Ninguno | Intervalo de VLAN aceptado por el clúster | S-VLAN para Q-in-Q |
qinq_id | Ninguno | Intervalo de VLAN aceptado por el clúster | C-VLAN, solo para Q-in-Q |
mtu | 1500 | 1000–9180 y no mayor que el máximo del clúster | Jumbo Frames dentro del máximo |
default_gw | Ninguno | Dirección dentro de cidr | Puerta de enlace IPv4 |
default_gw_v6 | Ninguno | Dirección dentro de cidr_v6 | Puerta de enlace IPv6 |
backend | 2 | Entero ≥ 0 | Backend de red; 2 es NetGraph |
ext_managed_ippool | 0 | — | Indica que un sistema externo administra el pool de direcciones |
Se requiere al menos una subred: no se puede crear una red sin cidr ni cidr_v6.
El prefijo IPv4 se comprueba con ambos límites: una subred demasiado amplia y una demasiado
estrecha se rechazan con códigos de error diferentes, y el texto de la respuesta especifica
el número de bits.
Doble pila (dual-stack): IPv4 e IPv6 en una misma red
Una red puede ser solo IPv4, solo IPv6 o de doble pila. Ambos protocolos coexisten en un mismo objeto: la red tiene dos subredes y dos puertas de enlace predeterminadas, cada una dentro de su propia subred. Una máquina virtual en una red de doble pila recibe direcciones de ambas familias, y aparecen juntas en la lista de direcciones en uso, sin separación por protocolo.
La puerta de enlace IPv6 se excluye de la asignación de inmediato: cuando se especifica default_gw_v6, su dirección
se agrega automáticamente a la lista de direcciones IPv6 reservadas, por lo que no se puede asignar
a una máquina.
Pool de direcciones: una lista de permitidos para IPv4, una lista de excluidos para IPv6
Esta es la diferencia clave. Para IPv4, el pool es una lista de direcciones permitidas: una dirección está disponible para asignarse porque está en el pool. Para IPv6, el pool es una lista de reservas: una dirección está disponible porque no está en la lista de reservas. Por lo tanto, la misma operación "agregar una dirección al pool" tiene el efecto contrario sobre los datos subyacentes, aunque significa lo mismo: la dirección puede volver a asignarse a una máquina.
| Aspecto | IPv4 | IPv6 |
|---|---|---|
| Qué almacena el pool | Direcciones permitidas | Direcciones reservadas (excluidas) |
| Una dirección está disponible si | Está en el pool | No está entre las reservas |
| "Agregar una dirección al pool" | Agrega un registro; la dirección pasa a estar disponible | Elimina una reserva; la dirección pasa a estar disponible |
| "Quitar una dirección del pool" | Elimina un registro; la dirección ya no se puede asignar | Agrega una reserva; la dirección ya no se puede asignar |
| Contador de direcciones libres | Se calcula a partir del pool | Se calcula como el tamaño de la subred menos las reservas menos las direcciones asignadas |
Esta asimetría conduce a una regla práctica: la lista de permitidos de una subred IPv6 nunca se rellena. No busque entradas en ella después de crear la red; la administración se realiza mediante reservas.
Una lista de reservas IPv6 vacía tampoco indica nada: permanece vacía incluso en una
red con subred IPv6 hasta que se establece una puerta de enlace IPv6, un administrador excluye direcciones o
una máquina recibe una dirección IPv6. Si una red tiene o no una subred IPv6
lo determina cidr_v6, establecido al crearla.
El contador de direcciones IPv6 libres está limitado por el tamaño de su entero: para subredes amplias
(prefijo /65 o más corto, incluido el habitual /64), el número de direcciones no cabe en
un entero de 64 bits con signo, por lo que se devuelve -1 en su lugar. No es un error;
significa "demasiadas para contarlas". Solo se dispone de un número exacto para subredes
IPv6 estrechas; para una red sin subred IPv6, el contador es 0.
Qué muestra la interfaz
| Pantalla | Contenido | Finalidad |
|---|---|---|
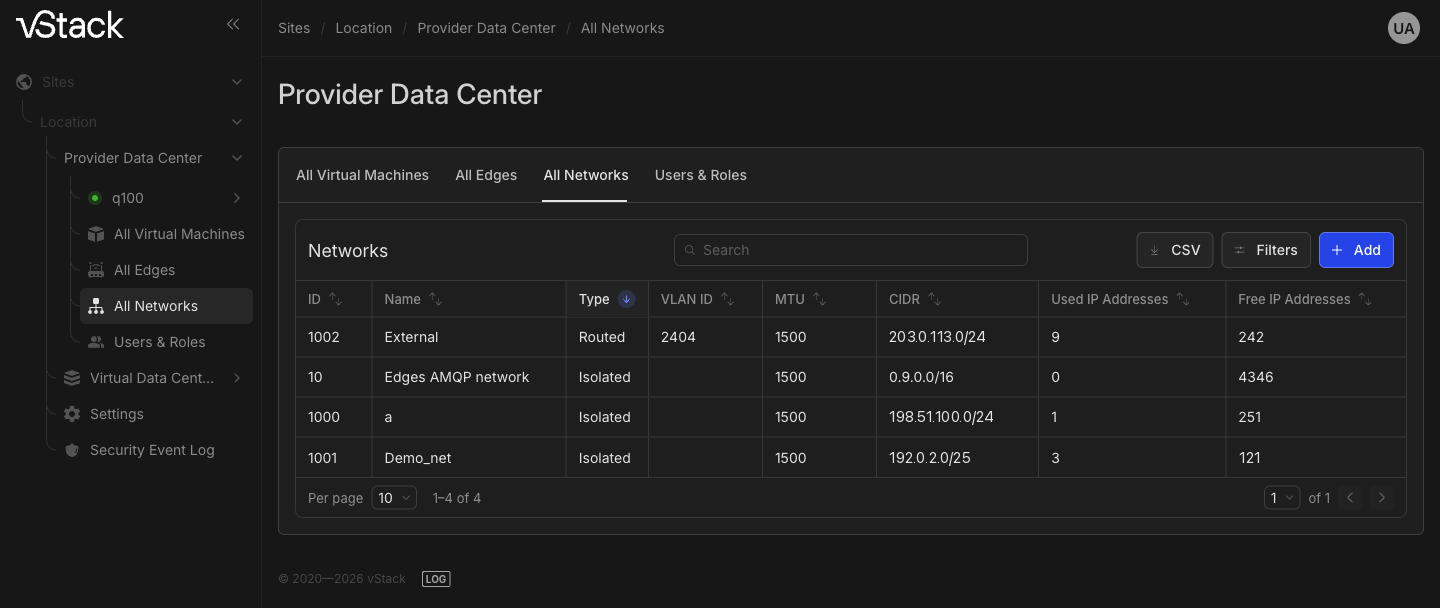
Provider Data Center → All Networks | Tabla con ID, Type, Name, VLAN ID, MTU, CIDR, Used IP Addresses, Free IP Addresses y exportación CSV | Todas las redes del clúster y sus direcciones disponibles |
| Tarjeta de la red | Formulario con Name editable y campos de solo lectura; secciones General properties, IPPool usage e IPPool space | Parámetros de la red, direcciones en uso desglosadas por VDC y contadores del pool |
VDC → Networks, pestaña Primary | Tabla con una columna Assign | Redes asignadas a este VDC |
VDC → Networks, pestaña IP Data | Used IP addresses by this vDC, Used IP Addresses, Free IP Addresses, Addrs limit | Cuántas direcciones ha usado el VDC y su límite |
Tarjeta de la VM, sección Networks | Tabla con ID, Name, Slot, Port, MAC, IP, IP guard, MBps limit | La dirección que recibió la máquina |
La sección IPPool space de la tarjeta de la red divide las direcciones en tres contadores: libres,
en uso y ausentes del pool. El tercer contador se deriva directamente de la lógica de la lista de permitidos
de IPv4: la dirección está dentro de la subred, pero no se puede asignar hasta que se agregue
al pool.
Limitaciones que conviene conocer de antemano
| Limitación | Motivo | Acción |
|---|---|---|
| Solo se puede cambiar el nombre de una red | La subred, la puerta de enlace, la MTU y las etiquetas VLAN se fijan al crearla | Cree una red nueva con los parámetros necesarios y cambie las máquinas a ella |
| No se puede eliminar una red con consumidores conectados | La eliminación interrumpiría la conectividad de las máquinas en ejecución | Desconecte de la red las interfaces de las máquinas y de los routers definidos por software (Edge) y luego elimínela |
vDC admin no puede crear redes Routed ni Q-in-Q | Estos tipos afectan al enrutamiento externo y al etiquetado VLAN en todo el clúster | Pida a un usuario con el rol Cluster master que cree la red |
El contador de IPv6 libres muestra -1 | La subred es más amplia que /65 y su tamaño no se calcula | Oriéntese por la lista de reservas y de direcciones asignadas, o use una subred estrecha |
vDC admin solo puede modificar y eliminar sus propias redes | Para estos roles, la propiedad del objeto está vinculada a su creador | Actúe como Cluster master: este rol puede modificar y eliminar cualquier red, independientemente de quién la haya creado |
Consulte también
- Cómo crear y administrar una red: creación, cambio de nombre y eliminación.
- Pool de direcciones y direccionamiento de VM: ver el pool, excluir direcciones y hacer seguimiento de las direcciones asignadas.
Métodos de la API
Las operaciones de la API tratadas en esta página son nets-create, net-list, net-set,
nets-delete, net-ippool-show y net-ippool-free. Consulte la
referencia de la API.